
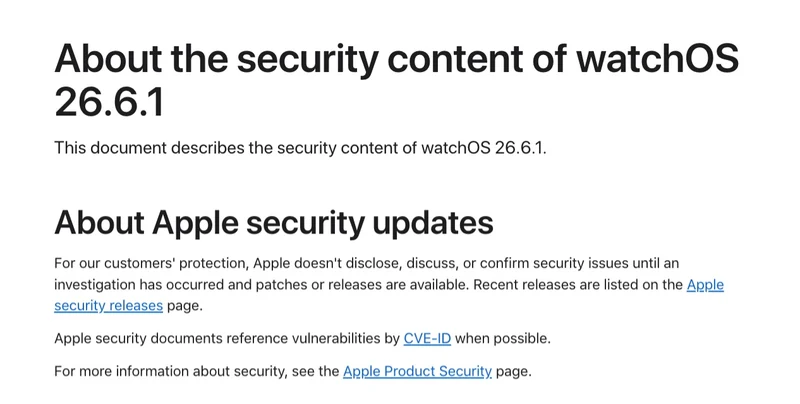
11 月 9 日,苹果给五款升不上 watchOS 27 的 Apple Watch 推送了 watchOS 26.6.1,构建号 23U95。
官方安全公告(support.apple.com/149723)列出 5 个 CVE,编号从 CVE-2026-113964 排到 CVE-2026-113970,落点全在蓝牙与 AirPlay 的配对环节。其中两条的要害一致:恶意蓝牙设备不需要在表上拿到任何确认,就能把配对建立起来。
名单里只有五款表
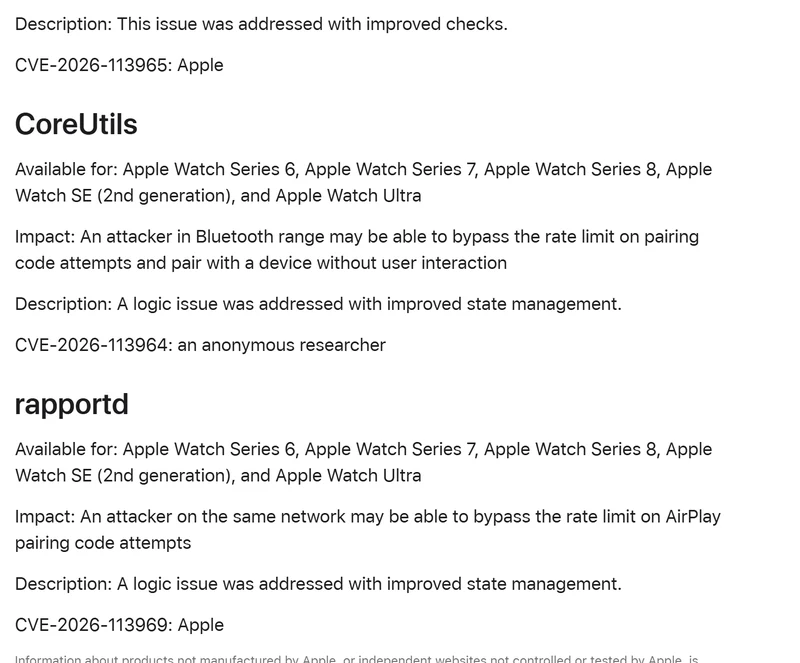
公告「Available for」那一栏反复出现的型号是 Apple Watch Series 6、Series 7、Series 8、Apple Watch SE(第二代)和 Apple Watch Ultra。
这五款正好在 watchOS 27 的适配名单之外:watchOS 27 从 Series 9 起,Series 8 与初代 Ultra 都被划掉,站内当时那份推送名单记过这一点。
留在 26 分支上的表,苹果没有停更。签名记录显示 26.6.1 覆盖 17 个机型条目,Series 6 到 Ultra 的 GPS 版与蜂窝版全在列,更新包对每一款都已签名。
免交互配对的两条
CoreUtils 下挂了两个编号。CVE-2026-113965 的原文是「恶意的蓝牙设备可能无需用户交互即可建立配对」,修法是加强检查。
CVE-2026-113964 更进一步:攻击者在蓝牙范围内既能绕过配对验证码的尝试次数上限,又能在没有用户交互的情况下完成配对,苹果按逻辑错误处理,改进状态管理,报告者署名为一名匿名研究员。
验证码次数上限是配对环节最后一道人工闸门。它被绕开之后,屏幕上只剩一个陌生设备的配对请求,六位数字那一关不再出现。手表戴在手腕上,蓝牙常年开着,这类漏洞的触发距离只取决于射频范围。
四个组件,五个编号
- AirPlay / CVE-2026-113968:蓝牙范围内的攻击者可能绕过配对验证码的尝试次数限制,属逻辑问题,改进状态管理修复。第三方漏洞库给出的 CVSS 为 5.4,中危,EPSS 利用概率 0.3%。
- 蓝牙 / CVE-2026-113970:释放后使用(use-after-free),攻击者可破坏进程内存,苹果改的是内存管理机制。
- CoreUtils / CVE-2026-113965:恶意蓝牙设备无需交互即可建立配对,加强检查。
- CoreUtils / CVE-2026-113964:绕过验证码次数上限并免交互完成配对,匿名研究员报告。
- rapprd / CVE-2026-113969:同一网络内的攻击者可能绕过 AirPlay 配对验证码的次数限制。
国内转述普遍漏了第五条
这批消息在国内被转述时,多数只报了四条,缺的是 rapportd 那条 CVE-2026-113969。它的前置条件是「同一网络」,攻击者要先进到同一个局域网里,够不着蓝牙射频那一层,攻击面比另外四条窄一档。编号确实在同一份公告里,五个 CVE 对应四个组件:AirPlay、蓝牙、CoreUtils(两个)、rapprd。
上一版修了 106 个,这次只有 5 个
watchOS 26 分支的补丁密度差别很大。7 月 27 日的 watchOS 26.6 一次带了 106 个修复,5 月 11 日的 26.5 是 46 个,3 月 24 日的 26.4 是 25 个。26.6.1 只处理这 5 条,是一次针对性点补,并非季度维护。
公告里没有任何一条标注为「已遭利用」。2025 年 12 月的 watchOS 26.2 是带这层标记发出去的,两版的措辞放在一起看,判断就清楚了。
26 分支的发布时间也在拉长。26.0 在 2025 年 9 月 15 日随新机发出,26.2 是 12 月 12 日,26.2.1 拖到 2026 年 1 月 26 日,26.3 是 2 月 11 日,26.4 是 3 月 24 日,26.5 是 5 月 11 日,26.6 是 7 月 27 日,26.6.1 隔了 105 天才来。版本号越往后走间隔越长,这条分支的重心已经从功能转向补洞。
同一批补丁也落在 iPhone 和 Mac 上
这 5 个 CVE 不属于手表独有。11 月 9 日同一天,iOS 27.2.1 与 iPadOS 27.2.1、macOS Golden Gate 27.2.1、macOS Tahoe 26.7.3、macOS Sequoia 15.8.3、visionOS 27.2.1、watchOS 27.2.1 修的都是同一组;旧分支的 iOS 18.7.12、iOS 26.7.3 也在列。
同一组编号横跨七个平台,指向的是苹果共用的一段配对代码。
11 月 12 日轮到 HomeView 软件 27.2,11 月 13 日是 tvOS 27.2.1。站内写 tvOS 27.2.1 那篇的重心在两代旧款 Apple TV 4K 因此能开 Siri AI,安全层面补的正是这 5 条。
修法全部停在「改进状态管理」「改进内存管理」「加强检查」这三类描述上,没有一处改动功能,装完界面不会变。
装之前看三个条件
在 iPhone 的 Watch App 里进「通用 → 软件更新」就能看到这一版。手表要放在充电器上,电量 50% 以上,iPhone 连着 Wi-Fi 且就在旁边,三个条件缺一个,进度条会停在「正在准备」不动。装完在「通用 → 关于」里核对版本号 26.6.1。
已经升到 watchOS 27 的表不受这条影响,27 分支对应的是 27.2.1;按现有节奏,27.3 会在下个月推送,站内写 27.3 那篇列过它的三个新功能。留在 26 分支的五款表,下一次拿到补丁要等苹果再发现同类配对问题。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


