
11 月 9 日,苹果一次推送了八个系统更新,从 iOS 27.2.1 到 visionOS 27.2.1。其中 iOS 27.2.1 修了 9 项安全漏洞,覆盖 iPhone 11 及后续机型,安装路径在设置里的通用—软件更新。这一轮还有一处拖了三周的缺口,在 Mac 上:Safari 和邮件十月就拒绝的 eMudhra 证书,curl 和 git 一直在接受。
命令行那半截,今天才补上
十月中旬,Mozilla 报告印度证书机构 eMudhra 的八张中间证书私钥被攻破。私钥的数值都小于 256,穷举几秒钟就能试完,谁拿到就能签出冒充任何网站的证书。
苹果 10 月 19 日开始自动屏蔽这批证书,10 月 23 日又追加了一层保护。这些动作走的是自动证书配置更新,用户不用装系统更新就已经生效。
但这套机制只覆盖 Safari、邮件,以及使用苹果网络与安全框架的应用。命令行工具自带一套证书库,curl 和 git 仍然会接受这批证书。苹果当时发了一篇支持文档,教管理员手动处理,并承诺在后续版本里修掉。
今天那篇文档更新了:macOS 27.2.1、macOS 26.7.3、macOS 15.8.3 三个版本会阻止受影响的命令行工具接受这批证书,管理员不必再一个个改配置。
顺手清掉五张根证书
同一批更新里,苹果从 /etc/ssl/cert.pem 移除了五张根 CA 证书,其中三张是 eMudhra 的,原先那套手动方案没有覆盖到它们。
苹果还提醒了一件容易被忽略的事:有些应用和工具自带根证书清单,既不用苹果的屏蔽机制,也不读 /etc/ssl/cert.pem,这类软件只能由用户去联系开发者。
受影响证书的名单与 SHA-256 指纹都写在支持文档里。装不上新系统的机器,仍然可以照文档手动处理,这套说明苹果没有撤。
信息群聊:能混进来,也能读到你入群前的话
9 项里有 2 项在信息(Messages)组件。一处让远程攻击者不经邀请就能加入一个群聊,并接收群里的消息;另一处让刚加入群聊的人读到他加入之前已经发出的历史消息。苹果的修法是改进授权验证机制,再移除那部分有漏洞的代码。
这两处都要求攻击者先摸到这个群,风险不在「陌生人随便翻你聊天」那个量级。对把合同、账号、家庭信息放在群里的用户,动作只有一个:装更新。
蓝牙三处、AirPlay 两处,问题都出在配对码上
蓝牙这一侧三处。一处让恶意蓝牙设备在用户没有点任何东西的情况下就完成配对;一处让攻击者在蓝牙通信范围内绕过配对码的尝试次数限制,一直猜下去;还有一处是内存管理漏洞,能破坏进程内存。
AirPlay 与 rapportd 各一处,问题在配对逻辑:同样可以绕过配对码的次数上限。次数限制本来就是配对码唯一的防线,绕过它等于把这扇门敞开。
场景不难想象:咖啡馆、机场、展会这些人多的地方,攻击者不需要碰到你的手机,站在蓝牙范围内就够。苹果的修法是改进检查、状态管理与内存管理,这五处都不需要用户做任何操作,装完即生效。
另外两处:App Intents 与 Brotli
App Intents 的授权问题会让应用拿到敏感的用户数据;Brotli 解压有一处越界写入,处理恶意构造的数据时能造成内存损坏。
iOS 27.2 那次带了一百三十多项修复,27.2.1 距它只有两周,属于小版本,修的数量少得多。
哪台机器能装,装完要不要担心
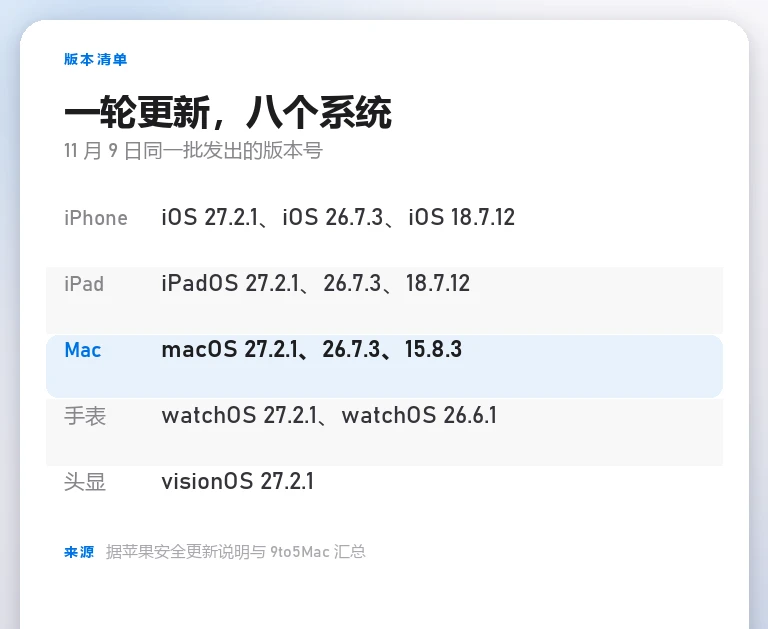
iOS 27.2.1 覆盖 iPhone 11 及后续机型。同批还发了 iOS 26.7.3 与 18.7.12,给停在旧大版本上的机器;iPad 三个版本、Mac 三个(macOS 27.2.1、26.7.3、15.8.3)、手表两个(watchOS 27.2.1、26.6.1)、头显一个(visionOS 27.2.1)。
三个大版本同时维护是苹果这两年的常规做法,老机器不会被丢下。装不上新系统的机器,至少把证书那一条按支持文档手动处理掉。
这批修的都在系统层,没有需要权衡的新功能,装就是了。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


