
德国数字事务部长维尔德贝格(Karsten Wildberger)11 月 1 日在德国电视台 ARD 的《柏林报道》节目里证实,苹果已经通知德国政府,部分政府工作人员与议员的 iPhone 可能遭到商业间谍软件入侵。德国联邦信息安全局(BSI)随后书面通知了所有已知收到苹果警告的人,要求他们按设备已经被人入侵来处理。
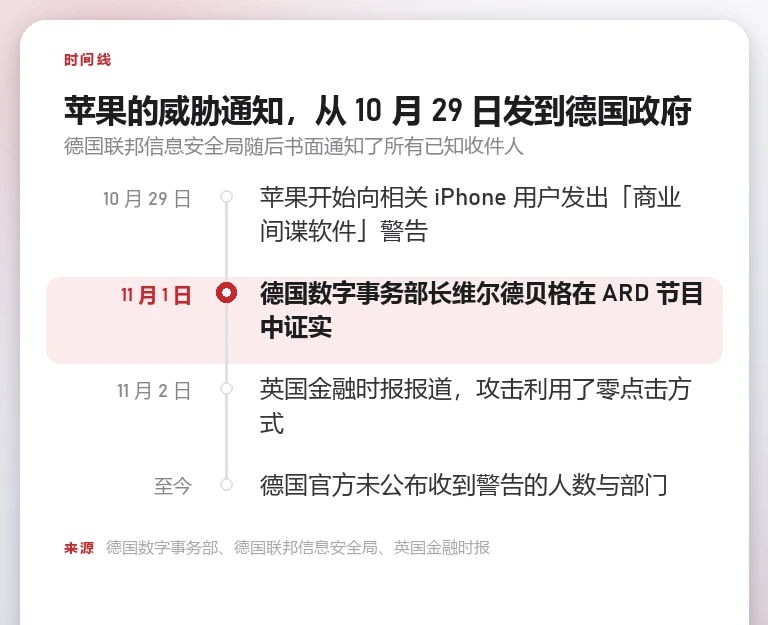
通知从 10 月 29 日就在发
据德国电视台报道,苹果从 2026 年 10 月 29 日起向相关的 iPhone 用户发送通知,提示设备可能成为「商业间谍软件」(Mercenary Spyware)的攻击目标。两天后,维尔德贝格在接受采访时确认了这件事,并称联邦信息安全局对此反应迅速,已书面通知所有已知收到警告的人员。
威胁通知不等于攻击成功
联邦信息安全局在给收件人的通知里写明,目前还不清楚苹果这次警告背后的具体原因与攻击背景。该机构同时提醒,苹果的威胁通知并不能证明攻击已经成功,但出于安全考虑,收到警告的人应当先假定自己的设备可能已经遭到入侵。
目前公开的信息里,没有一个环节说明这些设备已经中招,也没有点名任何一款具体的间谍软件。能确定的范围只有两个:一是收到苹果通知的政府工作人员与议员,二是联邦信息安全局书面通知过的人。两者是否完全重合,官方没有说。
感染之后,攻击者能拿到什么
按联邦信息安全局的说明,这类间谍软件一旦成功感染设备,攻击者可以绕过手机原有的安全防护,读取包括加密通信应用在内的消息内容,获取通话记录、联系人、日历与位置数据,还能在用户不知情的时候打开麦克风与摄像头。
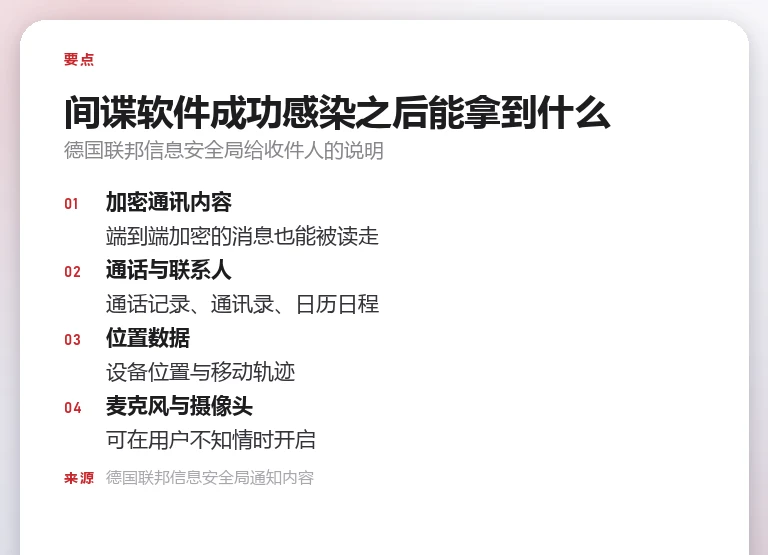
加密通信被列在第一位,值得单独说一句。Signal、WhatsApp 这类应用的消息在传输途中是端到端加密的,抓包也看不到内容;间谍软件读的是手机这一端解密之后的屏幕与内存,加密在那一层不起作用。通话记录、联系人、日历与位置属于另一类:它们本来就在系统里以可读形式存着,拿到系统权限就等于全部拿到。
零点击:只凭号码就能下手
英国《金融时报》11 月 2 日的报道提到,相关攻击利用了零点击(Zero-click)方式,攻击者可能只需要目标的电话号码就能发动攻击,不需要用户点开链接,也不需要主动打开文件。这条与「别乱点链接」的常规提醒是两回事:零点击入侵没有可点的东西,用户端也没有可以自己拦下来的动作。
安全官员对《金融时报》说,这次行动几乎可以确定有国家力量参与,但没有公开幕后操作者是谁。德国官方没有把这件事归到任何国家或组织头上,也没有确认使用的是哪一款软件。以色列 NSO Group 开发的 Pegasus 是这类工具里被公开讨论最多的一款,它与这次事件是否有关系,没有任何一方确认过。
多少人、哪些部门,都还没公布
截至 11 月 3 日,德国政府没有公布收到警告的具体人数,也没有披露受影响人员的姓名与所属部门。德国政府发言人同样没有说明总理默茨(Friedrich Merz)是否属于攻击目标。
德国电视台的报道提到,收到通知的是「部分政府工作人员和议员」。这个范围本身就说明攻击是有挑选的:商业间谍软件的授权费用以百万美元计,部署一次的成本远高于普通恶意软件,没有人会拿它去扫普通用户。
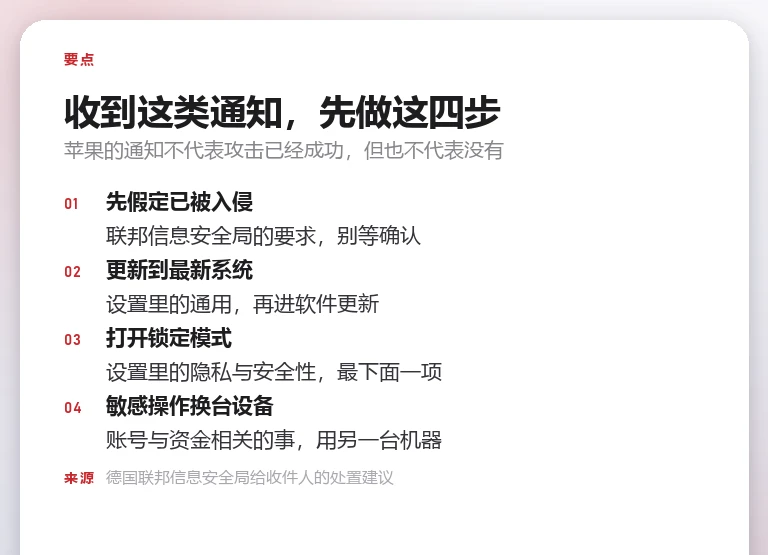
收到这类通知,先做这四步
这套流程对绝大多数人用不上。商业间谍软件的攻击对象通常是记者、律师、政府官员与活动人士,普通用户碰到的概率很低。真正需要留意的是收到过苹果通知的人:这类通知不会群发,收到就说明苹果在那台设备上看到了针对性攻击的痕迹,而这类痕迹不会自己消失。
第一步是先假定已被入侵,这是联邦信息安全局给收件人的原话,不是等确认了再动。第二步是更新到最新系统,设置里的通用,再进软件更新,能补的漏洞都补上。第三步是打开锁定模式,在设置里的隐私与安全性最下面一项,打开后系统会限制消息附件、部分网页技术与外部设备连接,代价是有些应用会不好用;苹果对这项功能的定位本来就是给极少数可能被针对性攻击的人,日常使用会觉得受限。第四步是涉及账号与资金的操作用另一台设备,别在被警告的机器上登录网银、改密码或处理工作邮件。
如果设备确实被入侵,重置系统并不保证清干净。联邦信息安全局的说法是「假设已经遭到入侵」来处理,这个表述留了余地:在攻击者用上零点击这类手段时,光靠用户端的自查很难验证设备到底干净没有。收到通知的人,更实际的做法是换一台设备处理敏感事务,把被警告的机器当成不能再放重要东西的机器用。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


