
Mole 是一个以命令行为主的 macOS 清理工具,命令名是 mo:扫缓存、清开发垃圾、卸应用、看系统状态都能做,一条命令装完就能用。但它始终待在终端里——没有曲线图,不留历史,不习惯命令行的人上手也有门槛。
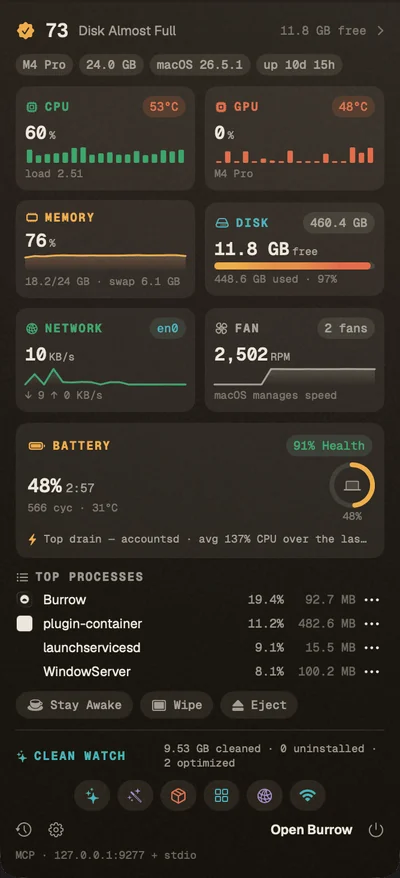
Burrow 想补的就是这一层。它把 Mole 的能力包进一个原生 macOS 应用,用 SwiftUI 写,常驻菜单栏,七个工具页分别对应 mo 的几条命令;在这之外还加了两样命令行本身没有的东西:一份存在本地 SQLite 里的长期指标历史,以及一个 MCP 服务器,让 Claude Code、Codex、Cursor 这类 AI agent 能直接读你机器的近期状态。
先说清楚:它是 Mole 的图形界面,但不是同一个作者
Burrow 的 Homebrew cask 描述写得很直白:Free, open-source native GUI for the Mole CLI。它的引擎就是照着 Mole 的 mo 命令面做的。
但有两件事得说在前面。第一,Burrow 和 mole.fit 没有任何关联,也没有得到对方背书。mole.fit 是 mo 作者 tw93 官方出的付费 Mac 应用,19 美元一次性买断。项目把这句话放在仓库 README 最开头,而不是藏在角落里。
第二是作者的态度,比较少见。README 里明确写着:如果你喜欢 Mole、想支持 mo 的开发,那就去买 mole.fit。把用户主动往同一生态里的收费产品上引,而不是把对方当竞品去踩——这在「复用别人命令面做图形界面」的项目里并不常见,也解释了它为什么在授权描述上反复调整措辞(下面会细说)。
七个工具页,对应 mo 的哪几条命令
应用本身是一个窗口加顶部的胶囊式导航,七个页面各管一件事,底层都对应 Mole 的一条命令:
- Status(
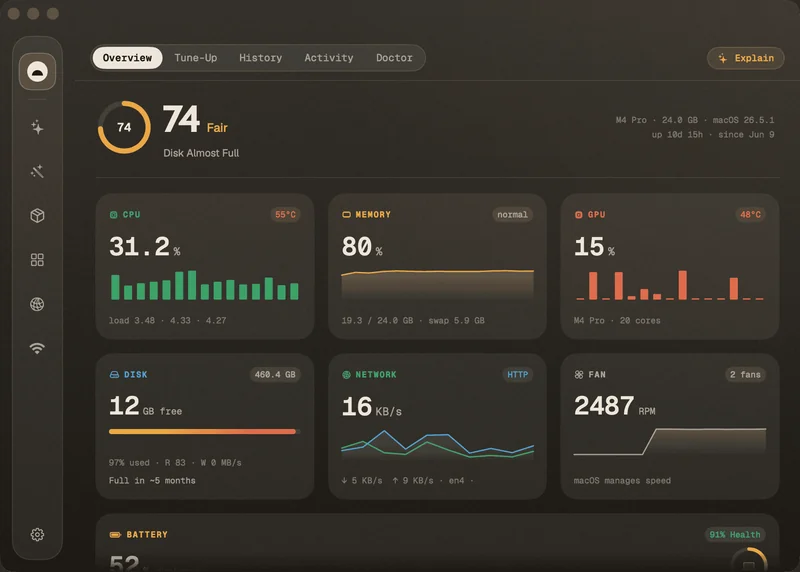
mo status --json):实时仪表盘。CPU 使用率、负载、核心数、温度,内存占用与压力等级,GPU 利用率,磁盘容量与实时读写速率,网络上下行,电池百分比、健康度与循环次数,还有一个 0 到 100 的健康分。下面是可排序、可置顶的进程表。 - Clean(
mo clean):按类别清理缓存、日志和历史遗留文件,扫完先给出可回收总量。 - Purge(
mo purge):专治开发目录——node_modules、各种构建产物、target/、__pycache__这一类。 - Installers(
mo installer):批量清掉.dmg、.pkg这些装完就没用的安装包。 - Optimize(
mo optimize):一键维护,重建缓存、修复元数据、刷新 DNS、重启 Dock 与 Finder。 - Software(
mo uninstall --list加brew outdated):已安装应用清单,可按体积、名称、时间、来源排序,支持多选卸载;另有独立的 Updates 页,Mac 应用和 Homebrew 各占一半,各有各的检查和全部更新。 - Analyze(
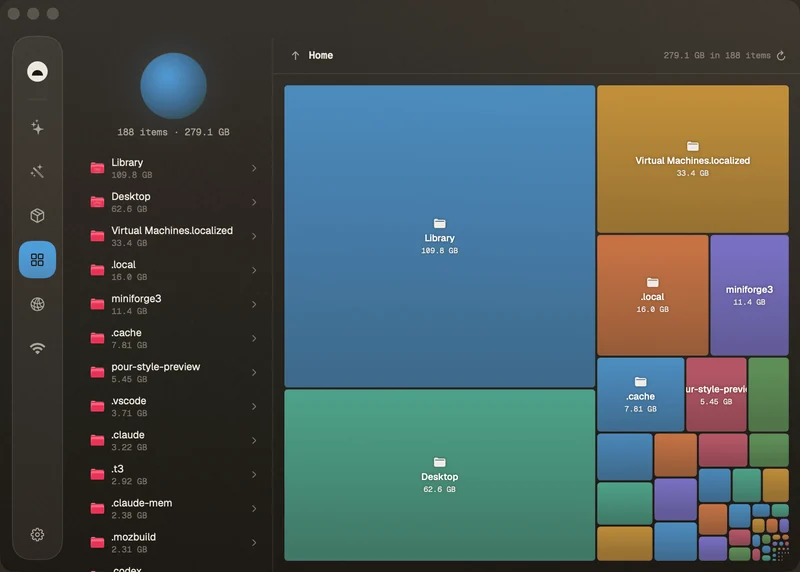
mo analyze --json):磁盘 treemap,可以逐层下钻。
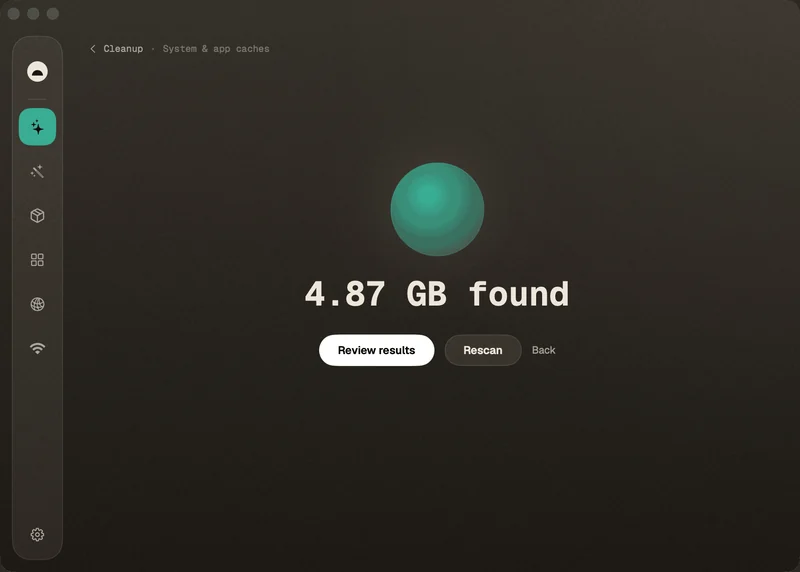
每个扫描都是先预览再动手:预览走 --dry-run,不碰任何文件;跑完给一份回收空间汇总;过程中随时可以按 Stop 中止。这几条是清理类工具的底线,但同类产品里真正老实做到的并不多。
命令行没有的两样东西
第一样是历史。所有指标写进本地 SQLite,History 页能看 5 分钟到 90 天的区间曲线,还有按进程的峰值表——这些是纯命令行版本不保留的。另一个 Activity 页更像流水账,记录 Burrow 自己做过什么(清理、优化、扫描),以及当前有没有任务在跑。
第二样是 MCP 服务器。机器状态可以通过 stdio 暴露给任何支持 MCP 的 agent,Claude Code、Cursor、Codex、Cline、Zed 都在支持之列。按仓库 README,MCP 上共有 19 个工具,分四类:状态与历史(快照、历史、进程排序、磁盘预测、报告),诊断(体检、端口、系统信息),磁盘与应用(磁盘分析、应用清单、清理历史、已删文件),以及一组需要授权的维护工具(清理、优化、卸载、purge、安装包清理)。0.13.0 又新增了 burrow_anomalies 与 burrow_agent_audit 两个,这份 19 的清单还没并进去。
这里有个设计值得单独记一笔:写操作类工具默认只做 dry-run,必须同时满足「调用方显式传入 confirm」和「你在设置里打开了对应的开关」这两个条件,才会真动手。也就是说 AI 可以随时看,但要动手得你点头。另外还有一个可选的本地 HTTP 接口,只绑在 127.0.0.1:9277 上,每个请求都要带安装时随机生成的 bearer 凭据。
磁盘占用:用 treemap 而不是列表
空间到底被谁吃掉,靠按体积排序的列表其实很难看清——一个几十 GB 的目录展开之后,又是一串新列表。Analyze 用的是平方化矩形树图(squarified treemap):每一块的面积对应它占的体积,大块一眼就能挑出来,可以逐层点进去,也能直接在 Finder 里定位。磁盘可视化不算新鲜做法,但对不习惯终端的人来说,图形界面的树图比一串目录直观得多。
它怎么处理 macOS 的权限弹窗
清理系统缓存要读 TCC 保护的目录,macOS 默认是「一个目录弹一次窗」,目录一多能把人淹掉。Burrow 给了两条路。
一是在可能大量弹窗的扫描开始之前先弹一个说明页,附上一键跳转「系统设置 → 完全磁盘访问权限」的链接——授权一次,之后不再弹。二是不想授权,就走「以管理员身份扫描」(Scan with admin),用 root 跑同一套扫描:root 本来就绕过 TCC,代价是输一次密码,而不是看一屏弹窗。
项目同时强调,自己只读文件大小,不打开内容,真正的删除动作始终走 macOS 自己的管理员授权对话框。这一点在清理类工具里必须交代清楚——这类软件最容易被怀疑的就是「它到底删了什么」。
使用边界:几条要说清的事
授权是分层的。 仓库本身是 MIT,但引擎是另一回事。目前 main 分支的 README 写明,自带的 burrow-engine 走 FSL-1.1-ALv2 授权,属于「源码可见」(source-available)——这个词不等于开源。作为对照,最新正式版 0.14.0 的 README 当时写的还是「自带一个 MIT 引擎、Mole 的 fork」,措辞是后来改的。对许可有要求的,装之前值得自己再确认一遍,别把仓库的 MIT 直接当成整个应用的授权。
遥测默认是开着的。 macOS 版会发送可关闭的匿名使用统计,加上崩溃、卡死、启动、更新和抽样的性能诊断。项目列明了它不上传屏幕录制、用户文件、用户路径、指标数据和 IP。默认开、可以关,这个事实本身该写出来,因为它不等于零。
版本节奏有落差。 目前打标签的最新正式版是 v0.14.0,2026 年 8 月 10 日发布,Homebrew cask 也锁在这个版本;但 main 上 8 月中旬之后还合入了一批改动——包括把应用切到单个 burrow-engine 二进制的那一条——都还没进正式版。也就是说你在 README 上看到的形态,未必是装上之后拿到手的形态。下载量方面,到 2026 年 9 月中旬,各版本 zip 安装包累计约 1.4 万次。
Windows 还在预览阶段。 有一个 WinUI 3 / .NET 8 的原生版本,但产物未签名,会触发 SmartScreen 提示;而且 Clean 那条路径目前还是个「有防护的待实现桩」,要等 Mole 在 Windows 上给出稳定的非交互清理接口。9 月中旬又多了一个 Electron 加 React 的 TypeScript 重写版,放在仓库的 windows/typescript/ 下。要正经用,还是看 macOS 版。
签名状态是分水岭。 0.11.0 是第一个 Developer ID 签名并通过 Apple 公证的版本;比它更早的归档包两样都没有,安装时需要右键选「打开」。另外项目不做后台常驻的 root helper,需要提权时每次都要经过系统对话框;如果想改用 Touch ID 授权,可以在设置里选装一个小的签名 helper,但它不授予任何常驻权限,每一次 root 操作仍然要重新认证。
删除走废纸篓。 经废纸篓的删除在清空之前都还能找回;永久删除需要单独授权,且不可撤销。
怎么装
macOS 上用 Homebrew 一条命令:
brew install --cask caezium/tap/burrow
也可以从 GitHub Releases 直接下 zip,解压后拖进「应用程序」。有一点要注意:别去动下载文件的 quarantine 属性,Gatekeeper 要靠它验证随包附带的公证票据。系统要求是 macOS 14 或更新,Intel 与 Apple Silicon 都支持;从源码编译则需要先装 xcodegen。
项目地址在 github.com/caezium/Burrow,官网是 burrow.computer,文档与更新记录都在仓库里。
值不值得装
判断标准其实比较清楚。
如果你本来就在用 mo,但嫌它只待在终端里、没有历史曲线,那 Burrow 几乎是自然的下一步——同一套命令面,换成图形界面,还多了一份长期数据和菜单栏 HUD。
如果你想让 AI agent 帮你盯着机器状态——比如磁盘快满了主动提醒、跑长任务时看进程、异常占用自动诊断——Burrow 的 MCP 服务器是这类能力里少见的现成实现,而且授权门做在了「动手」这一步而不是「查看」这一步,位置是对的。
反过来,如果你只是偶尔清一下缓存,手上又有 CleanMyMac 这类订阅工具,那没必要再装一个:功能重叠,而且它的 Windows 端还不成熟,跨平台的需求它满足不了。
最后说一句不太讨喜的:磁盘清理本身带风险。任何工具给出的都是「可回收」的估计值,最终删什么、留什么,仍然取决于你自己审不审那份清单。Burrow 把预览和授权做在前面,这是加分的,但不等于你可以不看就点确认。
顺带一提,给命令行工具补图形界面这件事,最近不止一个例子。Homebrew 7.0 就上线了官方的 macOS 图形界面 BrewUI,思路类似,区别是那个由官方维护。另外 Burrow 要求 macOS 14 以上,如果你还在确认自己的机器能升到哪一版,可以看我们整理的 macOS 27 正式版推送情况。
本文引用的界面截图来自项目官方仓库与官网,仅作功能介绍用途。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


你可能也喜欢
- ♥ YourDesk for Mac:Mac 与 Windows 点对点互控的远程桌面,还支持 MCP 让 AI 接管09/15
- ♥ macOS 27 Golden Gate 正式版推送:Intel Mac 止步,修 200+ 漏洞09/15
- ♥ AutoClip for Mac:把长视频自动剪成高光切片与合集,全程本地、模型自选的 AI 视频工具09/14
- ♥ Concat:免费开源的剪映替代品,视频剪辑全程在本机跑09/17
- ♥ 苹果iWork套件更新,iOS版图标向macOS靠齐04/08
- ♥ Jot:Google Gemini 团队放出的开源 Mac 听写工具,按住 fn 说话、松手文字落到光标处09/18