
苹果在 10 月 29 日向 99 个国家的用户发出威胁通知,警告他们可能成为雇佣间谍软件的攻击目标。本周早些时候,苹果代表与泰国官员就这批警告开了会。收到通知的人更该关心接下来该做什么——通知本身只说明系统识别到可疑活动,不代表手机已经被攻破。
警告能说明什么,不说明什么
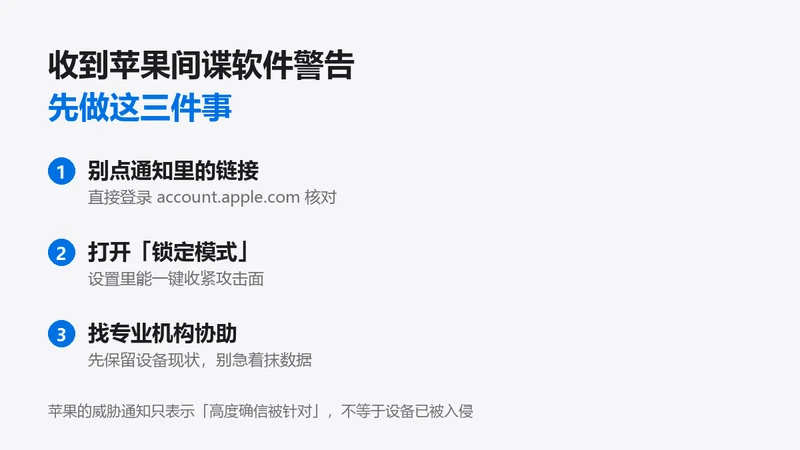
按苹果自己的说明,这类通知反映的是「高度确信该用户已被针对」,但检测手段无法提供绝对确定性。
苹果不会披露它如何识别攻击,理由是防止攻击方据此调整手法。通知里也不会指认具体的攻击者或所属地区。收到通知的人能确认自己的账号被盯上了,但通知不会告诉他对手是谁。
第一步:从官方入口核实,别点通知里的链接
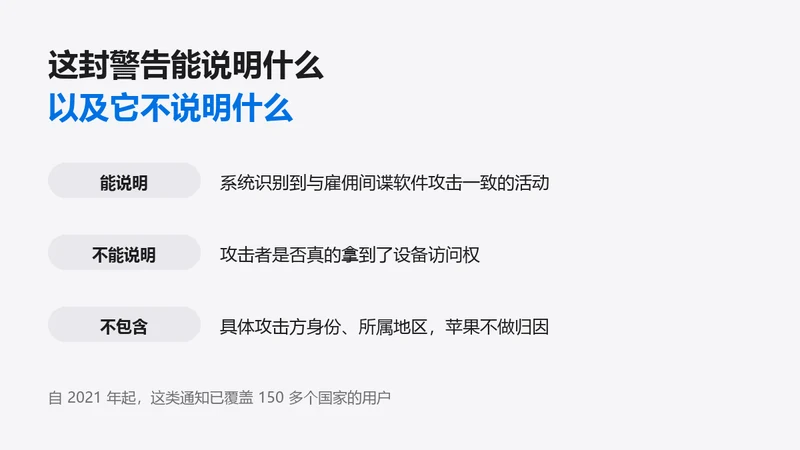
真正有效的核对方式是直接登录 account.apple.com,在账号页面查看是否有对应的安全提示。通知邮件或短信里的链接不要点,这类通知本身就是钓鱼常用的伪装对象。
苹果还提醒,如果收到的警告属实,账号页面会有对应记录。
第二步:打开锁定模式
Lockdown Mode 是苹果为高风险人群准备的极端防护档位,开启后会收紧消息附件、网页技术、有线连接等一批攻击面。代价是部分功能会受限。
系统设置里可以直接开。对记者、律师、活动人士这类被针对性攻击概率较高的人,苹果建议常开。
第三步:找专业机构,先别抹数据
苹果的建议是联系专业的安全研究机构协助排查。这里有个容易被忽略的细节:在取证完成之前不要急着恢复出厂设置或抹掉数据,一旦抹除,能用来判断是否被入侵的痕迹也会一起消失。
同类事件此前也发生过。德国政府人员收到过苹果的间谍软件警告,当时联邦信息安全局给出的建议更保守——先假定设备已经被入侵,再按这个前提处理,相关情况写在这篇里。
泰国这场会面说了什么
苹果与泰国官员的会面由彭博首先报道。会后,泰国数字经济与社会部长表示,警报本身不能证明攻击者已经取得收件人设备的访问权;泰方也表示,目前没有证据把这些入侵企图与 NSO 集团的 Pegasus 联系起来。
苹果方面的说法是,发出通知是因为识别到与雇佣间谍软件攻击一致的活动。
这不是泰国第一次被点名
2022 年,Citizen Lab 与泰国组织 iLaw、DigitalReach 联合调查,确认在 2020 年 10 月至 2021 年 11 月之间有至少 30 人感染,涉及活动人士、学者、律师等。那次调查的起点,正是苹果在 2021 年 11 月向泰国用户发出的警告——收件人拿着通知去找了研究者。
苹果从 2021 年开始发这类通知,累计覆盖 150 多个国家。这一机制的有效性依赖用户看到通知后采取行动,而被通知并不意味着设备一定已经被攻破。锁定模式也不是万能的,此前有设备在开启状态下仍被一份 PDF 突破,案例见这里。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


