
11 月 3 日,黑客团队 Calif 放出一段视频:一台开着「锁定模式」的 iPhone 18 Pro 被越狱,越狱在这台机器随后装上 iOS 27.2 之后依然存在。锁定模式是苹果为极少数高风险用户准备的最强防护档,这是它第一次被公开演示突破。
入口是一份 PDF。视频里,攻击者通过隔空投送把文件发到目标 iPhone 上,用户在接收弹窗里点了接受,越狱随即完成。文件本身是恶意构造的,打开即触发。
隔空投送这一步要用户点头
整个链条卡在一个用户动作上:接受陌生人发来的文件。隔空投送默认对「仅联系人」开放,改成「所有人」的机器才会收到陌生来源的弹窗;即便收到,也要点一次接受。
锁定模式对这种接收做了限制,多数信息附件类型被禁用,网页技术被压缩。一份 PDF 通过隔空投送进来,仍然走到了用户面前。
升级之后越狱还在
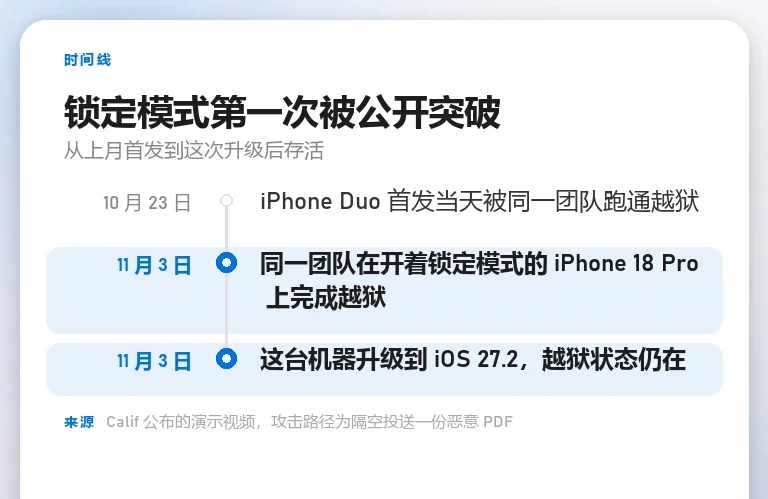
视频的后半段是系统更新:这台机器从原版本升到 iOS 27.2,越狱状态没有被冲掉。系统更新通常会重写核心分区、清掉非官方改动,这一次没有。
Calif 没有说明越狱能不能装到一台已经跑着 iOS 27.2 的机器上。已经更新的用户,这条演示说明不了自己是否处于同样的状态。
越狱拿到的是系统最高权限。这份权限原本被锁定模式层层收窄,演示给出的结果是那条收窄的路径可以被绕开,绕开之后能做什么,视频没有展示。
锁定模式关掉的东西
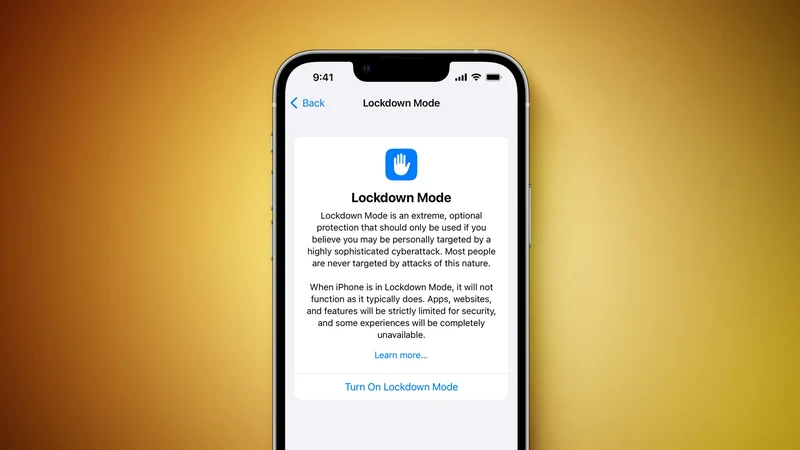
苹果对这一档的说明是「极端防护」,面向可能被高度复杂的雇佣间谍软件盯上的个人。开启后,大多数信息附件类型被拦下,网页技术被限制,陌生来电的 FaceTime 被拒绝,Apple 服务的邀请被关闭,照片里的位置信息被抹掉。
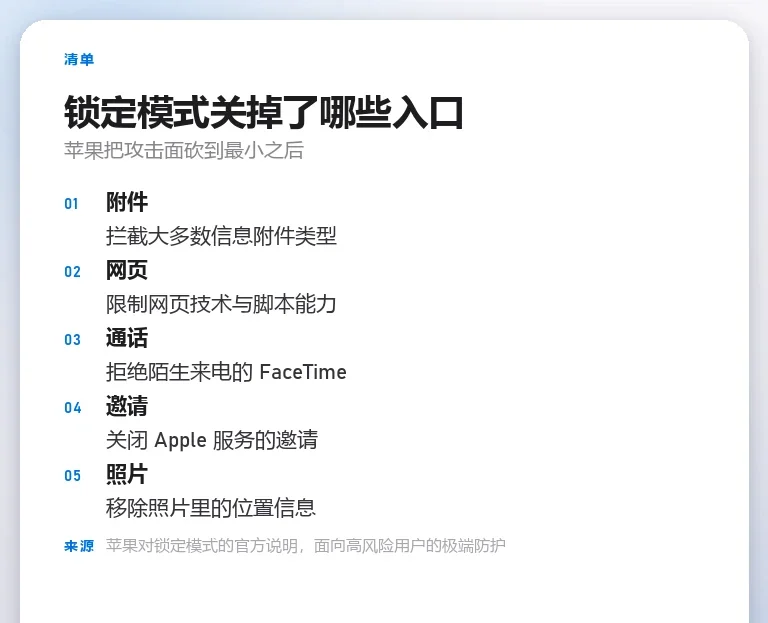
这套功能的假设是:把攻击面砍到最小,剩下的部分足够窄,窄到难以被利用。这次演示给出的反例是,砍完之后还有一条路通向用户的手指。
苹果此前的说法
今年早些时候,苹果对 TechCrunch 表示,没有听说任何一起雇佣间谍软件成功攻击开着锁定模式的 iPhone 的案例。这句话说的是当时掌握的情况,不是技术上的不可能。
这次演示之后,苹果没有公开回应。Calif 也没有放出漏洞细节,此前该团队表示会向苹果披露,不打算向普通用户发布越狱工具。
普通用户该做的两件事
第一件是把隔空投送收回到「仅联系人」。这个选项在控制中心的隔空投送长按菜单里,选「仅联系人」之后,陌生设备发来的文件不会再弹到屏幕上。
第二件是不接陌生来源的文件,尤其是不认识的发件人发来的 PDF、文档与压缩包。这条建议在锁定模式之前就成立,这次演示只是把它推到极端场景里又验了一遍。
开启锁定模式仍然值得。它关掉的那些入口是真实存在的攻击面,一次演示没能突破不等于这套防护没意义,只是它保护的是概率,不是保证。
同一团队十几天前的另一次
10 月 23 日 iPhone Duo 首销当天,Calif 就在这台折叠屏上跑通了越狱,打进的是 iOS 27.1。十几天后同一团队换了目标机型,也换了攻击路径:上次是设备本身的漏洞,这次是先把锁定模式这道门打开。
两次演示的共同点是都没有面向公众的工具。绝大多数用户碰不到这两个具体漏洞。风险更多来自「接受一个不该接受的文件」这类动作。
这段视频能证明的范围很窄:一台 iPhone 18 Pro、一条通过隔空投送送进来的 PDF、一次由用户点下的接受。换一台机型、换一个系统版本会不会重现,Calif 没有说,苹果也没有说。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


