
macOS 27.3 改了一件事:应用被系统拒绝读取受保护文件之后,系统不再自动把它加进「完全磁盘访问权限」的列表。想把权限给哪个应用,得自己点加号,或者从「应用程序」文件夹把图标拖进去。
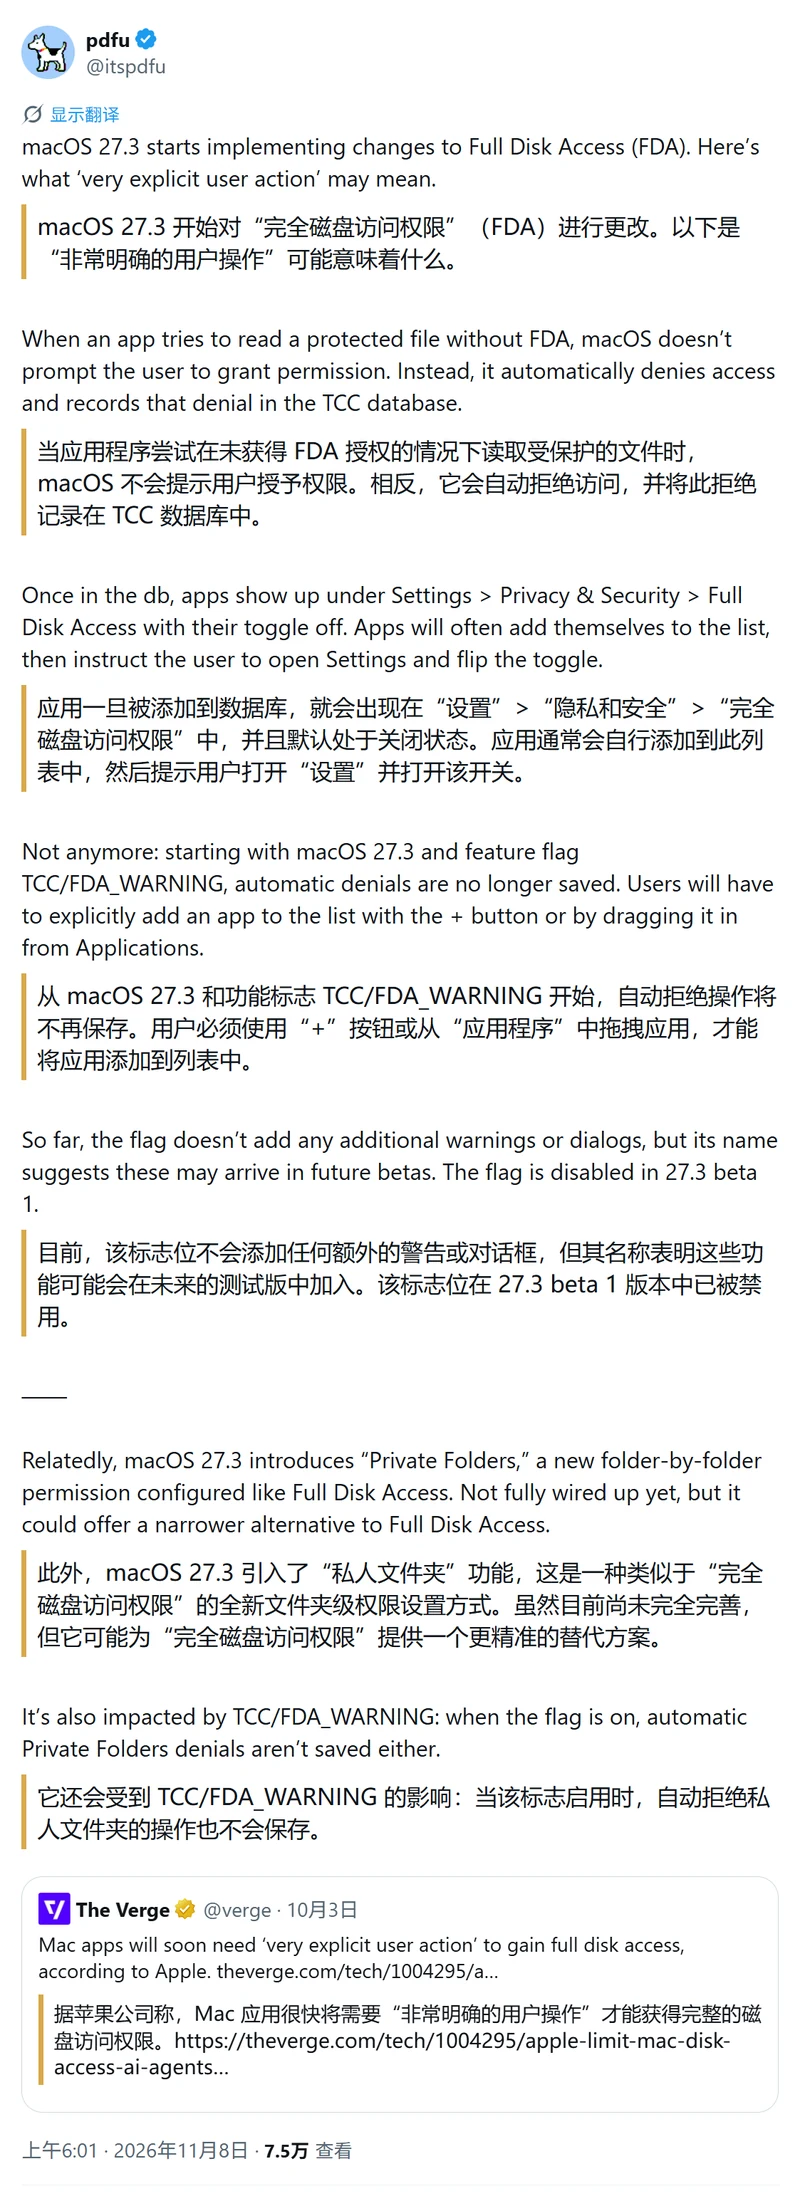
这条消息来自代码研究者 pdfu 在 11 月 8 日发出的推文,依据是 27.3 测试版里的一个功能标志 TCC/FDA_WARNING。苹果没有为这件事发布说明。
现在这条路是怎么走的
完全磁盘访问权限允许应用读写 Mac 上大量文件,包括普通应用碰不到的受保护数据。备份、杀毒、清理、开发者工具这几类应用通常需要它。
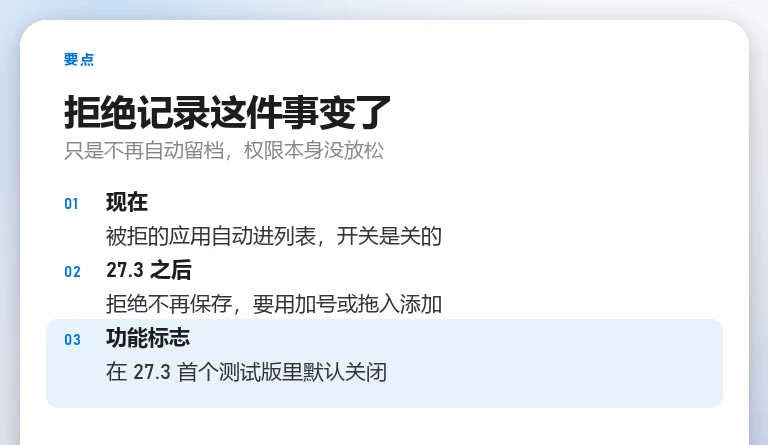
按现有机制,一个没有权限的应用去读受保护文件,macOS 不会弹窗问你要不要授权,直接拒绝,同时把这次拒绝记进 TCC 数据库。应用的名字于是出现在「系统设置 → 隐私与安全性 → 完全磁盘访问权限」里,开关是关的。应用再引导用户去那一页打开开关,权限就给了。
整条路径里,用户只做了一个动作:找到那个开关,打开。要不要加进去,系统已经替他决定好了。
27.3 之后,记录这一环没了
新机制下,自动拒绝不再保存。列表里不会自己冒出陌生的应用名字,用户得明确地加一次:点「+」选应用,或者把图标拖进列表。
权限本身没有变化,能读什么、不能读什么都跟以前一样。变的是「谁被列进来」这件事从系统自动完成,改成用户主动选择。
被影响的是哪类应用
日常使用几乎没有感知。写文档、看图、上网,这些不需要完全磁盘访问权限,改与不改都一样。
会遇到问题的是刚装完的工具。以前装一个备份软件,第一次运行被拒绝,它会提示「去设置里打开完全磁盘访问权限」,用户点两下就能用。27.3 之后,应用仍然会被拒绝,但列表里找不到它,用户得自己去加一次。对不熟悉这一页的人,这一步足够让人放弃。
已经在列表里的应用不受影响,开关保持原来的状态。升级系统不会把手动加过的权限清掉。
苹果想让这一步变得「明确」
The Verge 在 10 月 3 日的报道里引用苹果的说法:Mac 应用很快需要「非常明确的用户操作」才能获得完全磁盘访问权限。pdfu 这次挖到的机制,正好对上这句话。
区别在于语义。自动进列表,等于系统替应用开了一扇门,应用只要提示用户「去打开那个开关」;手动添加,要求用户先知道这个应用叫什么、为什么要这个权限、值不值得给。后者慢,但每一步都是用户自己做的决定。
同一版里还有一个私人文件夹
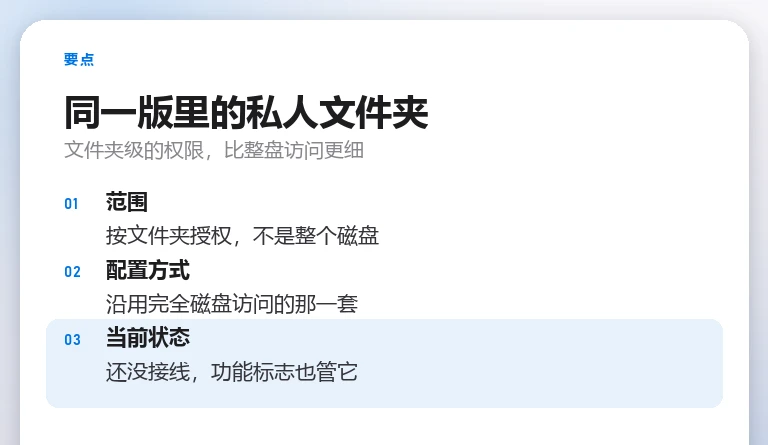
macOS 27.3 还引进了「私人文件夹」,一种按文件夹授权的权限,配置方式沿用了完全磁盘访问的那一套。它比整盘访问精细:只给一个目录,而不是整个磁盘。
这项功能目前还没有接线,用不起来。它同样受 TCC/FDA_WARNING 这个标志管——标志打开时,自动拒绝私人文件夹的操作也不会被保存。
升级前后各做一件事
升级前,打开「系统设置 → 隐私与安全性 → 完全磁盘访问权限」,把已经打开的开关记一遍。这份名单就是升级后要对照的基准。
升级后如果某个工具突然读不到文件,先去这一页看它在不在。不在,点加号把它加进去,再打开开关。不要反复重装应用——重装不会让系统把它写回列表。
这些行为都发生在 27.3 的测试版里,功能标志在首个测试版中还是关闭状态。正式版会不会默认打开、苹果会不会在发布说明里写一条,目前都还没有。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


