
北京时间 10 月 3 日凌晨,苹果在开发者网站的官方博客中宣布,将为 macOS 的「完整磁盘访问」权限引入额外控制措施。这份公告直接点名的背景,是近来快速兴起的 AI 智能体:Meta Muse、OpenAI 的 Dots 等常驻运行的工具,都在向系统索取大量个人数据访问权,由此引发的隐私争议已经持续了一段时间,此前还有假冒 Zoom 的安装包诱导用户放行门禁,假 Zoom 事件一度让不少 Mac 用户中招。
权限本为备份应用而设,如今被部分开发者绕过
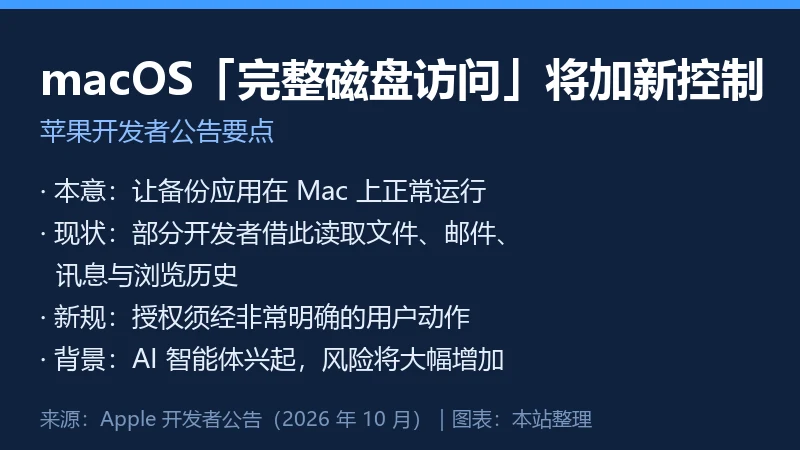
苹果在公告中解释,「完整磁盘访问」权限的设计初衷,是让备份应用能够在 Mac 上正常运行。但这一权限在很大程度上绕过了苹果为保护用户私人数据而构建的一整套控制机制。苹果直言,部分开发者正在以可能让用户承受风险的方式使用这项设定,在用户未充分知情和理解的情况下,暴露系统上的一切——文件、邮件、讯息,甚至浏览记录都在其中。通讯类应用一旦拿到这种级别的权限,与用户通信的另一方的隐私同样可能受到牵连。
这段表述没有点名任何具体应用,但指向相当清楚:凡是要求「完整磁盘访问」的工具,实际能读到的东西远超普通用户的想象。苹果给开发者提供的 API 本来配有相应的隐私控制,而这项权限恰恰是绕开这些控制的少数通道之一。
授权须通过非常明确的用户动作
针对上述问题,苹果在公告中给出了方向:今后将引入额外控制措施,确保真正希望授予应用这种「非常」级别访问权的用户,只能通过非常明确的用户动作完成授权。苹果同时承诺,会在用户授予此类权限之前,让其清楚了解相关风险,从而对自己的数据与隐私做出知情决定。
至于这些额外控制具体长什么样、会出现在哪个系统版本里,苹果暂时没有给出任何细节。可以确定的是,授权流程不会再像现在这样——用户在弹窗里点一次确认,应用就拿到了整块磁盘的读取权。
常驻 AI 智能体让风险持续放大
促成这次调整的,是常驻型 AI 智能体的流行。Meta Muse 与 OpenAI 的 Dots 都属于全天候在后台工作的智能体,需要读取大量个人数据才能运转,此前已有 Muse 越权读取本地数据的负面个案见诸报道,Muse 越权风波中,这款智能体在用户明确拒绝授权后仍在读取本地数据库。苹果在公告中把话说得相当直白:AI 智能体的能力与自主性越来越强,这类访问权带来的风险会大幅增长,解决这一问题已经被苹果摆在了优先位置。
另外一个细节是,OpenAI Dots 上线时就把「改密码得先问你」当作卖点来宣传,Muse 则因为授权问题多次站上风口浪尖。智能体工具与系统权限之间的边界问题,眼下已经成为各家公司绕不开的一课。
改动何时落地尚未公布
苹果没有说明新控制措施会在哪个版本中实施,也没有透露具体机制。背景是 macOS 27(代号 Golden Gate)已于 9 月 14 日向兼容机型推送正式版,此次权限收紧的落地时间仍待苹果后续公布。在官方给出更多细节之前,已经授予「完整磁盘访问」权限的应用清单,用户随时可以在系统设置里查看和调整。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


你可能也喜欢
- ♥ iOS 27 顶部中央下滑改叫 Siri AI,通知中心退居左上角需重练手势10/03
- ♥ iOS 27 控制中心计时器改了逻辑:点一下左右滑动调时间,长按弹出秒表与闹钟入口,旧版单手手感回不去09/27
- ♥ 截图和转存的图终于不再混在一起:iOS 27 照片 App 新增「我拍摄的」专属合集09/23
- ♥ Siri 跳票官司和解落地:买过这几款 iPhone 的美国用户可申请赔款09/21
- ♥ AutoClip for Mac:把长视频自动剪成高光切片与合集,全程本地、模型自选的 AI 视频工具09/14
- ♥ MacTV · 电视遥控:用 HDMI-CEC 让 Mac 键盘音量键直接控制电视,附 CEC 机型名单09/17