
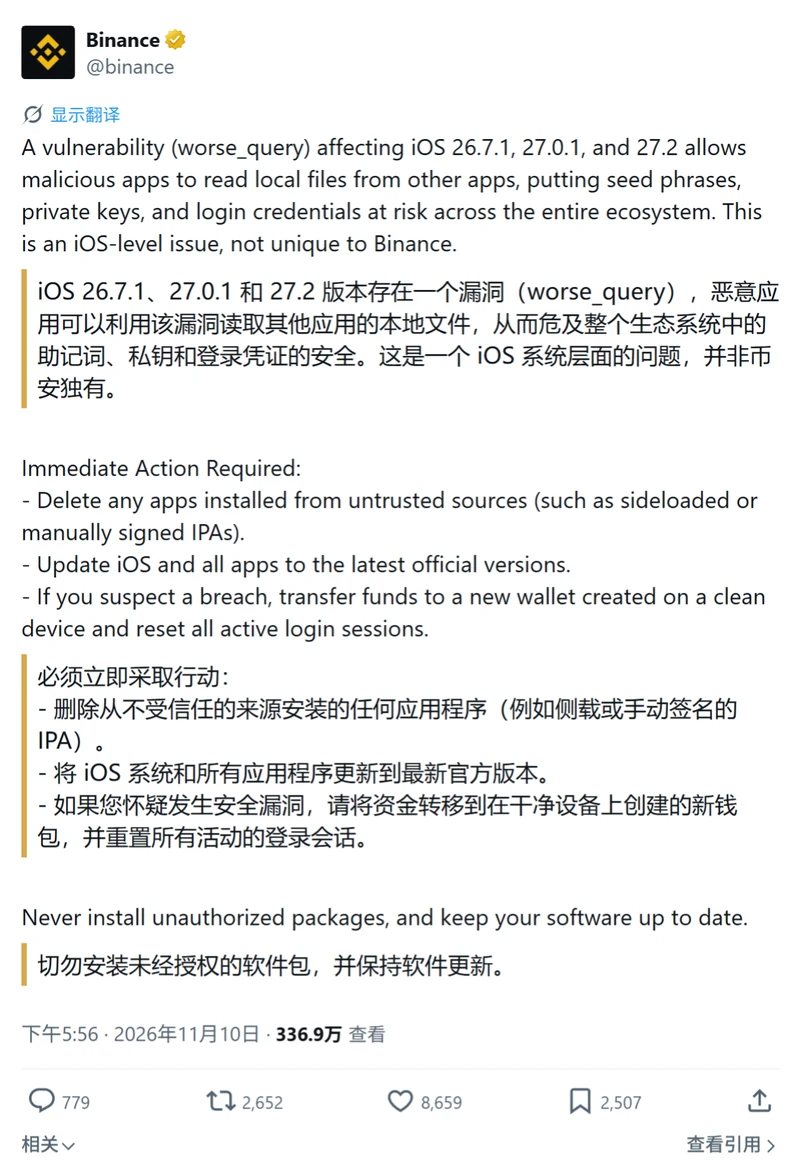
11 月 10 日下午 5 点 56 分,币安在 X 上发了一条安全警告:iOS 26.7.1、27.0.1 和 27.2 存在一个名为 worse_query 的漏洞,恶意应用可以读取其他应用保存在本地的文件,助记词、私钥和登录凭证都在受影响范围里。推文专门加了一句——这是 iOS 系统层面的问题,不是币安一家的事。
币安自己也说了风险边界。科技媒体 bleepingcomputer 提到,目前没有用户因为这个漏洞损失加密货币的报道。工具要先装进手机才能用,不是远程就能触发。
名单上是三个版本,没有 27.2.1
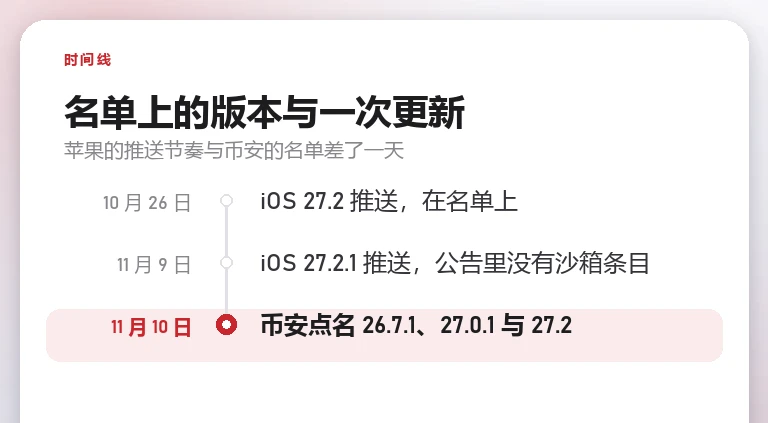
币安点名的是 iOS 26.7.1、27.0.1 和 27.2。苹果在 11 月 9 日推送了 iOS 27.2.1,这个版本不在币安的名单上。
iOS 27.2 在十月下旬修过一个相机权限漏洞,恶意 App 能绕过授权直接开镜头(iOS 27.2 修掉一个相机权限漏洞,恶意 App 能绕过授权直接开镜头)。这次点名的是另一处,问题出在应用之间的文件隔离上。
三个版本横跨两条系统线。26.7.1 是留给上一代机型的维护线,27.0.1 与 27.2 是当前主线上的两个版本。一条漏洞同时出现在两条线上,说明问题出在两边共用的底层组件里,而不是某一次功能更新带进来的。
worse_query 越的是应用之间那道墙
iOS 给每个应用划一个沙箱,应用只能读自己目录下的文件,别的应用的数据碰不到。相册、通讯录这类共享数据要另外授权。这道墙是 iOS 权限模型的地基。
worse_query 是一套沙箱逃逸技术,突破的正是应用之间的数据隔离。安全媒体提到,配套的概念验证工具 WQ Files 已经公开,用它不需要越狱,就能浏览、导出、修改甚至删除其他应用的数据。
不需要越狱这一点值得单独说。过去这类能力通常要配合越狱环境,普通用户碰不到;工具公开之后,门槛降到了「装一个应用」的程度。
苹果 27.2.1 的公告里没有这一条
iOS 27.2.1 的安全公告列了九条 CVE,涉及 AirPlay、App Intents、蓝牙、brotli、CoreUtils、Messages 与 rapportd。其中与数据访问最接近的一条在 App Intents 下,编号 CVE-2026-113963,描述是「应用可能访问敏感用户数据」,成因是授权问题。
沙箱隔离、应用之间互相读文件这一类的条目,公告里没有出现。
也就是说,升级到 27.2.1 之后这条漏洞还在不在,从公开文档里看不出来。币安让用户「更新到最新的官方版本」,苹果的公告没有对应的那一行。
币安让做的三件事
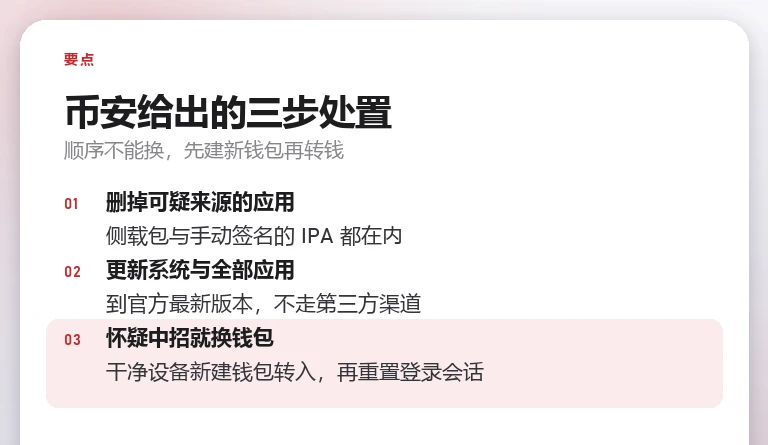
推文给了三条立即行动的建议。第一条是删掉从不可信来源安装的应用,原文举的例子是侧载包和手动签名的 IPA。这一条在国内转述里常被简化成「删除不必要或不可信的软件」,原文写得更具体:侧载与自签名这两类。
第二条是把 iOS 和所有应用更新到最新的官方版本。
第三条针对已经怀疑中招的人:在一台干净的设备上新建钱包,把资金转过去,然后重置所有活跃的登录会话。这三步的顺序不能换——先建新钱包,再转账,最后清会话;反过来做等于把新钱包也暴露在同一台机器上。
普通用户的风险有多大
bleepingcomputer 的判断是风险有限。工具要先装进目标手机,攻击者要么接触过设备,要么让人自己装了一个来路不明的应用。远程、无交互就能触发的漏洞是另一个量级,这一条不属于那类。
但「有限」不等于「没有」。把助记词截图存在相册、把私钥写在备忘录里、把交易密码记在聊天记录里,这些做法碰上能读其他应用文件的工具,等于把东西直接放在门口。
现在可以自己核对的几件事
先看系统版本:设置 → 通用 → 关于本机,版本号在第二行。26.7.1、27.0.1、27.2 三个号里的任意一个,都在币安的名单上。
再翻一遍装过的应用,尤其是通过描述文件、企业签名、第三方助手装进来的包。这类应用不会出现在 App Store 的已购列表里,也不会出现在系统的「App」更新列表里,只能自己回忆。
最后是钱包本身。助记词和私钥不该以截图或文本的形式留在手机里。硬件钱包的助记词写在纸上、锁在别处,不拍照,不同步到云盘。
苹果没有就 worse_query 单独发过说明,币安也没有讲这个漏洞在哪个版本被修掉。手里有加密资产的人,眼下能确定的是版本名单,不能确定的是「升上去就安全」。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


你可能也喜欢
- ♥ 触屏 MacBook、新 Apple TV 4K、带屏 HomePad:传闻十月一起来的三件新品09/25
- ♥ 上一代的背板脱胶会重演吗:拆解看 iPhone 18 Pro 背盖粘合变化09/21
- ♥ F1 巴林大奖赛周日免费直播:北京时间 15:00,Apple TV 仅美区10/04
- ♥ iFixit 拆解 Apple Watch Series 12 与 Ultra 4:电池多了条拉带,屏幕仍是维修拦路虎10/07
- ♥ iOS 27.2 汇总:健康 App 大改版、TV App 首次加账户,27.1 被折叠 iPhone 独占09/24
- ♥ 苹果触感引擎(Taptic Engine)被判侵犯两项触觉专利:陪审团开出 57 亿美元赔偿,苹果已确认上诉09/27