
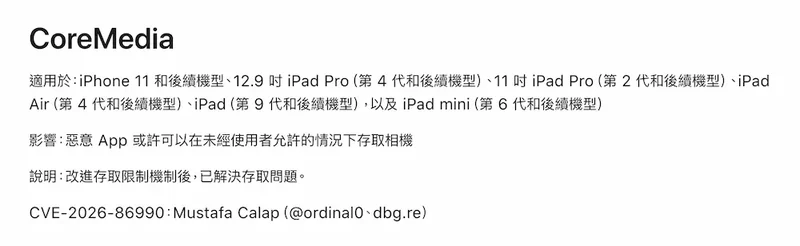
苹果在 iOS 27.2 的安全更新里修掉了一个相机权限漏洞,编号 CVE-2026-86990,出问题的组件是负责影音处理的 CoreMedia。按苹果安全公告的写法,这个漏洞的影响是「恶意 App 或许可以在未经用户允许的情况下存取相机」——也就是绕过用户授权直接开镜头。
发现者署名 Mustafa Calap(@ordinal0 · dbg.re)。公告给出的修法是「改进存取限制机制」,没有更多技术细节。受影响的机型写得很具体:iPhone 11 及后续机型、12.9 英寸 iPad Pro(第 4 代及后续)、11 英寸 iPad Pro(第 2 代及后续)、iPad Air(第 4 代及后续)、iPad(第 9 代及后续)、iPad mini(第 6 代及后续)。
漏洞在底层,关掉 App 权限堵不住
正常情况下,一款 App 第一次要用相机,系统会弹窗问一次,用户点了允许才能用,之后随时可以在设置里收回。这套机制的实现分两层:上层是每个 App 的授权状态,下层是 CoreMedia 这套框架对硬件的存取控制。这次的漏洞在下层。
两层的关系决定了处置方式。上层权限关掉,只是告诉 App「你不该用」;下层被绕过,App 仍然能拿到镜头。所以在没有装补丁的系统上,把某个 App 的相机权限关掉,并不能保证它拿不到画面。要堵住这个口子,只有装系统更新这一条路。
五个系统版本,各对应一版补丁
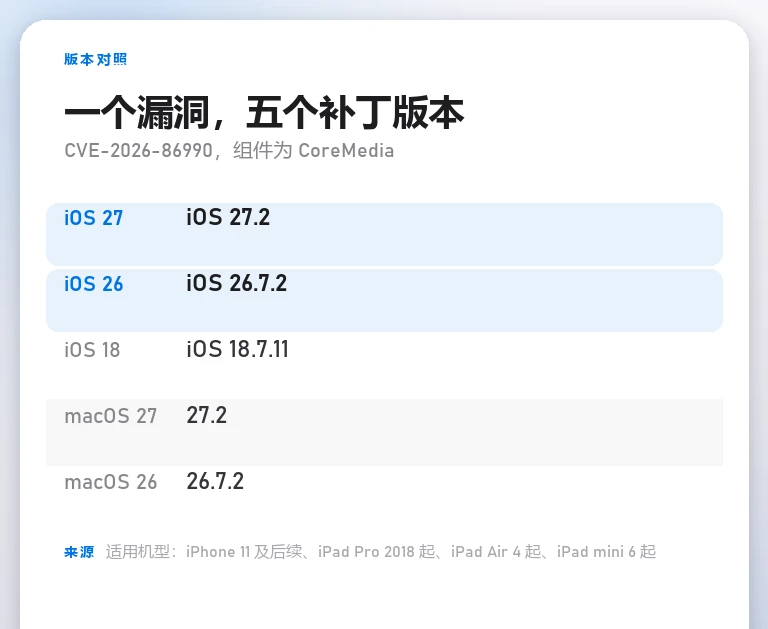
苹果按系统分支分别发了更新:iOS 27 对应 iOS 27.2,iOS 26 对应 iOS 26.7.2,还在用 iOS 18 的部分旧款 iPhone 对应 iOS 18.7.11,macOS Golden Gate 27 对应 27.2,macOS Tahoe 26 对应 26.7.2。同一批更新里还有别的修复条目,这一条只是其中之一。
iPhone Duo、iPhone 18 系列这些在 iOS 27 分支上的机型,升到 27.2 就已经带上。留在 iOS 26 的用户不会自动跳到 27,需要装的是 26.7.2 这个小版本;还在 iOS 18 的老机型要装 18.7.11。三个版本号分开记,别以为主版本没更新就没补上。
绿点是相机,橘点是麦克风
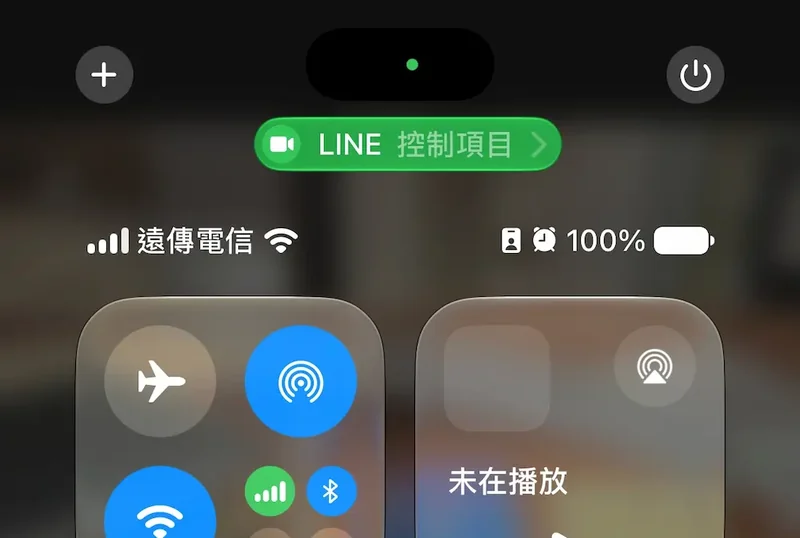
iPhone 从 iOS 14 起在屏幕顶部放两个指示点:绿色代表有 App 正在使用相机,橙色代表有 App 正在使用麦克风。拍照、录像、视频通话、扫二维码都会点亮绿点;语音通话、录音、语音输入点亮橘点。
这两个点只报「硬件正在被使用」,不报「有没有在录、有没有传出去」,也不是偷拍警报器。刚用 LINE 视频完看到绿点,属于正常;完全没动相机却反复亮,才值得往下查。绿点本身证明不了恶意,但它能指出该去查哪一款 App。
两步查出是哪个 App 在用
第一步看当下。绿点亮着的时候从右上角下滑拉出控制中心,最上方会显示正在或刚用过相机、麦克风的 App 名字,点一下能跳到那个 App。控制中心只留最近这一次的记录,错过了就看不到。
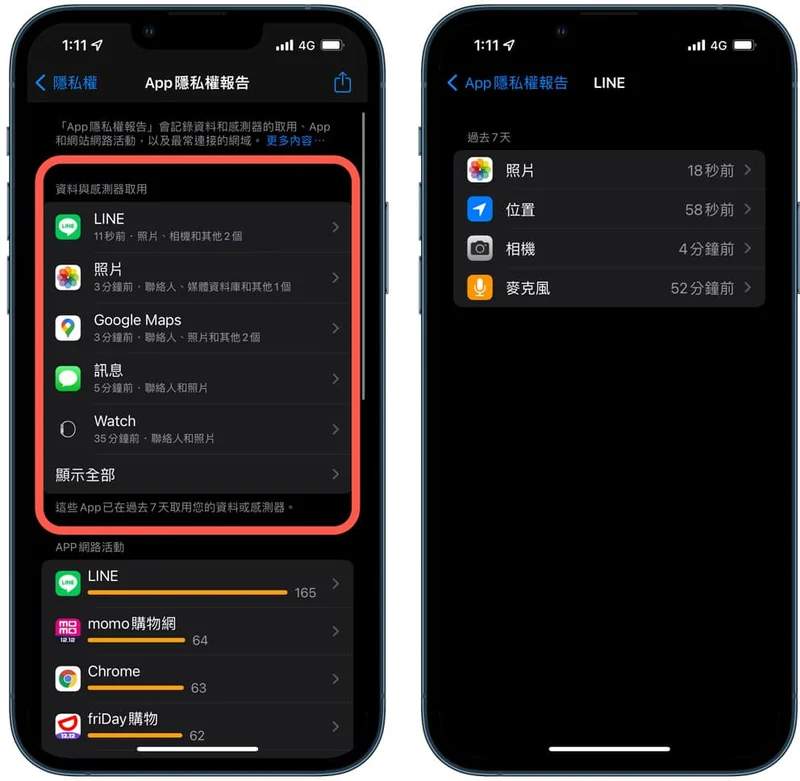
第二步查过去七天。打开「设置 > 隐私与安全性 > App 隐私报告」,把「开启 App 隐私报告」打开,再回到这一页看「数据与传感器取用」,会按 App 列出访问过相机、麦克风、位置、联系人的记录,点进去能看到具体时间点。这个功能从 iOS 15.2 开始提供,记录窗口是七天。
它有一个前提:只从打开那一刻开始记,之前的历史补不回来。所以怀疑之前就该把它开着,等发现异常才去开,能查到的只是一片空白。
权限清单能关,但关不掉漏洞
确认了是哪款 App 之后,收紧权限的位置在「设置 > 隐私与安全性 > 相机」和同一层的「麦克风」,两份清单里列出所有要过权限的 App,不需要拍照、录音的直接关掉。购物、工具、小游戏这类 App 常年挂着相机权限却没有正当用途,是最该清的。
同一层还有「安全检查」,入口在「隐私与安全性 > 安全检查」,分「管理共享与取用权限」和「紧急重置」两项。紧挨着这个入口还有一项针对转账与改密码的 冒充风险侦测,那套要手动打开才生效。
前者适合定期过一遍,看有哪些人、哪些 App 能拿到自己的信息;后者动作大,会改掉人和 App 的分享设置,不该因为看到一个绿点就去做。它不是查偷拍工具的功能,也不会告诉你此刻是谁在用镜头。
锁定模式不是为这个漏洞准备的
「设置 > 隐私与安全性 > 锁定模式」是给可能被高级定向攻击的少数人准备的,打开后会限制消息附件、部分网页技术和一些连接方式,代价是部分网站打不开、某些功能用不了。它不能保证挡住所有相机权限漏洞,也不是 CVE-2026-86990 的专用补丁。
暂时装不上更新的设备,比如存储空间不够、或被设备管理策略拦住的,能做的只有两件事:先把「相机」「麦克风」两份权限清单过一遍,关掉不认识的和不需要的;再把来路不明、长期不用的 App 删掉。这两步降的是暴露面,不是补漏洞,更新一到还是得装。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


你可能也喜欢
- ♥ Apple Arcade 十月上新五款游戏:Terraria+ 带来 Dead Cells 联动10/02
- ♥ Apple WebKit 团队邀请开发者提交 Interop 2027 浏览器互操作性构想:9 月 23 日截止,与 Google / Mozilla / Microsoft 等 5 家伙伴协作09/08
- ♥ Apple Watch Series 12 前瞻:AI 芯片、全天候心率、陶瓷表壳回归09/04
- ♥ M4 上的好日子结束了:M6 Mac mini 把 SSD 重新焊死,第三方扩容无门09/23
- ♥ 灵动岛第一次上 Mac:聚焦搜索、实时活动与 Siri AI 都搬到了屏幕顶部10/29
- ♥ GM 没有收回决定:新皮卡的画中画只属于汽油车,纯电车型仍无 CarPlay09/22