
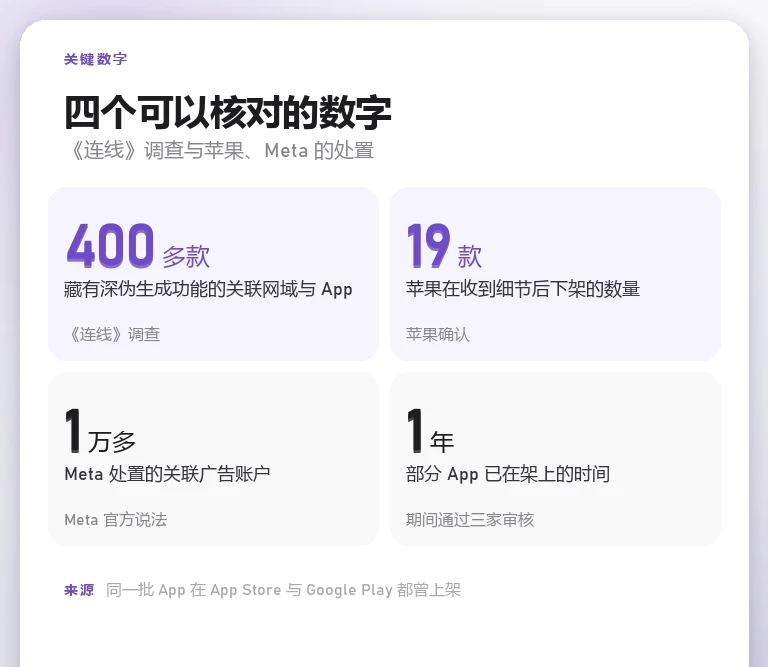
《连线》杂志的一项调查发现,App Store 里有 400 多款互相连接的 App 藏着深伪生成功能,通过苹果审核上架,其中一部分已经挂了一年。这些 App 平时显示的是正常内容,语言学习、AI 健身教练、给宠物照片加衣服之类的日常工具,只有在特定条件下才会偷偷加载另一个网页界面,让用户上传照片生成色情或暴力的换脸内容。
苹果在《连线》提供细节之后下架了其中 19 款。同样的这批 App 在 Google Play 也上架过,Meta 方面表示已经对一万多个与相关网域挂钩的广告账户采取了行动。
审核时看到的是另一款 App
绕过审核的办法是调包。App 提交审核时展示的是无害的那一面,审核通过之后,开发者把 App 拉取内容的网址换掉,换成色情内容所在的服务器。苹果的声明把过程写得很直白:我们审核每一款 App,这些 App 在审核时符合规则;获批之后,开发者更换了 App 拉取内容的网站,把我们已经审核过的内容替换成色情内容,并通过第三方平台上的色情广告推广。
这套做法在苹果的审核框架里是个老问题。审核看的是提交时的那一份,上架之后的变更靠抽查和举报发现,开发者只要在通过之后才换服务器,静态审核就看不到。苹果说近期已经加强了针对这种手法的防护,没有说明具体改了什么。
触发条件放在服务器那一侧
除了换内容,还有一层是按条件解锁。这些 App 在正常打开时只显示无害界面,要等到服务器端检测到特定条件,才会把隐藏功能放出来。调查提到的一个触发路径是:从 Meta 平台上的深伪广告点进去、再下载 App,装好之后就走到隐藏界面。
进到隐藏界面之后,能下载几十套色情照片和视频模板,按点数付费生成。调查点名的其中一款叫 Viefur,对外宣称的用途是给宠物照片加衣服。这类命名和描述的共同点是把自己放进一个无害品类里,让审核和商店页的截图都对得上。
苹果的说法与已经做的动作
苹果的完整表态只有两句:审核时这些 App 符合规则,获批后开发者换掉了内容来源。这句回应解释的是「为什么审核没拦住」,没有回答另一个问题——上架一年、被大量广告推着跑的那些 App,为什么没有在举报和抽查里被发现。苹果没有就这一点给出说明。
已经确认的动作是下架 19 款。400 多款里剩下的大部分,苹果没有说明处置进度。这批 App 分布在 400 多个关联网域上,同一个开发者换个域名重新提交,是一条成本很低的路。
Meta 那边关掉的是广告账户
Meta 的处置对象是广告,不是 App。官方说法是已经对一万多个与这批网域关联的广告账户采取行动。这些 App 的下载入口主要来自 Facebook 和 Instagram 上的视频广告,广告被掐掉,新增用户的路径就断了一截。
三家平台的分工在这件事上很清楚:苹果管 App 上架,Google 管安卓分发,Meta 管投放。同一批内容在三个环节都过了关,说明单靠任何一家的静态审核都不够。
手机上能自己做的四步
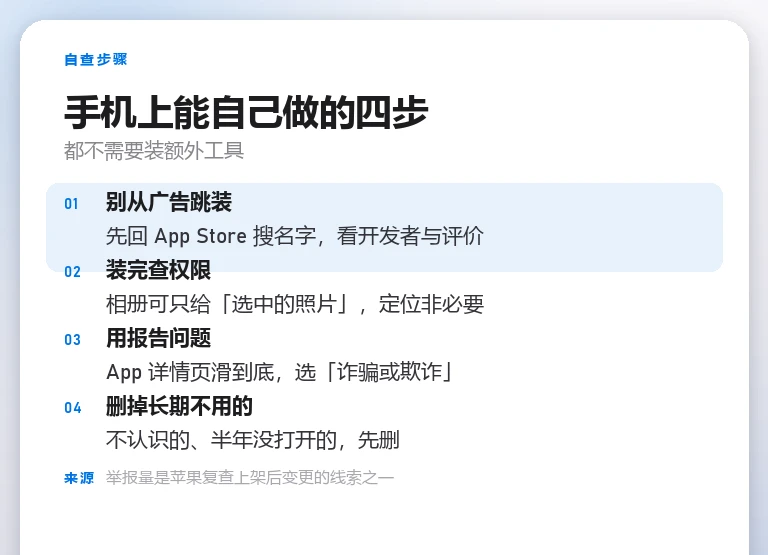
第一,别从社交平台的广告直接跳去装 App。这类广告落地页和商店页可以完全不是一回事,看到「AI 换装」「AI 写真」类广告,先去 App Store 搜名字,看开发者是谁、评价里有没有人提到实际功能和描述不符。
第二,装完先看它要什么权限。一款声称给照片加滤镜的 App,不需要通讯录、不需要定位、不需要麦克风。真需要相册权限的,可以在「设置 > 隐私与安全性 > 照片」里选「选中的照片」,只给它要用的那几张。
第三,把「报告问题」用起来。App Store 的 App 详情页滑到底有「报告问题」,可以选「诈骗或欺诈」。举报量是苹果复查上架后变更的线索之一,一个人举报未必有用,同一款 App 的举报堆起来才有分量。
第四,定期删掉不再用的。装过一次就放着不动的 App,权限通常还开着,后台刷新也还在跑。半年没打开过的,先删掉,需要的时候再装回来,成本比留着低。
被拍进去的人该怎么办
这类内容一旦生成,清理的主动权不在受害者手上。能做的是留存证据:截图、记录发布账号与时间、保存链接,然后按平台流程举报,涉及威胁与敲诈的直接报警。国内可以向 12321 网络不良与垃圾信息举报受理中心提交,境外平台走各自的举报入口。
预防更实际的一条:少在公开渠道放正脸高清照,尤其是愿意被爬取的社交平台。换脸模型吃的就是清晰的正脸素材,图越清楚,生成出来的东西越像。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


