
苹果 10 月 19 日在 WebKit 官方博客宣布,iOS 27、iPadOS 27、macOS 27 与 visionOS 27 的 Safari 和 WebKit 开始封锁一类第三方基础设施——身份解析(identity resolution)服务商的网络连接。这类服务不靠 Cookie,而是靠用户留下的邮箱地址跨网站认人,苹果这次把封锁点设在域名层。
WebKit 团队在博文中把这件事放在「后 Cookie 时代」的框架下解释:跨站 Cookie 六年前已被完全封锁,追踪行业随即转向身份解析;如今 Safari 与 WebKit 在最新系统里直接切断网页向身份解析服务器发送邮箱地址的通道。
身份解析是什么
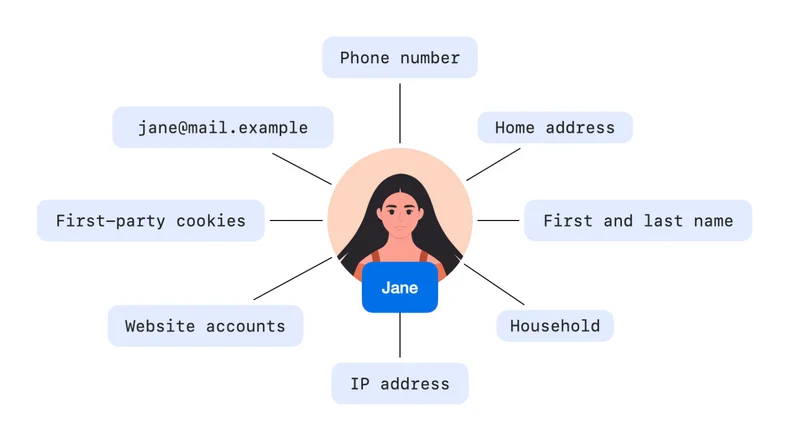
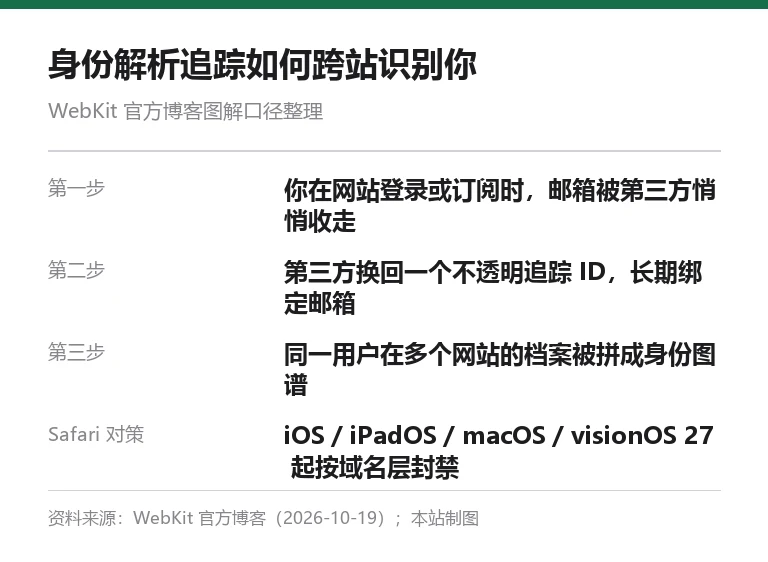
绕过 Cookie 的追踪并不需要新技术,只需要换个抓手。第三方公司在网页里埋入看不见的元素,用户登录网站或订阅电子报时,邮箱地址被这些公司收走,送到它们的服务器;服务器据此生成一个不透明的追踪 ID,与邮箱永久绑定,再回传给网页存下。
之后,这个 ID 可以干很多事情:建立你的浏览档案、跨网站给你投广告。退出登录或退订邮件,都删不掉第三方服务器上存着的邮箱和 ID。随着用户反复用邮箱登录、填表,第三方手里的数据越攒越多,最终拼成一张「身份图谱」——跨网站、跨设备、跨机构的那种。
为什么邮箱成了关键
WebKit 的理由很直接:邮箱地址几乎必然属于个人可识别信息,和电话号码一样。绝大多数用户的邮箱长期不变,本身就是全球唯一的身份标识,很多人一用就是几年甚至几十年。用户留下邮箱是为了登录或收邮件,不是为了拿去建档案——这个预期差正是苹果要处理的。
博客还划了一条边界:第一方个性化不算追踪,也不在技术针对的范围内。网站用你自己的数据给你做个性化,苹果无意阻止;问题出在第三方中心节点能汇总多个网站的数据,完成任何单一网站做不到的跨站匹配。用博客里的例子说,一家网店想知道「哪些用户该推冰球鞋」,身份解析服务商能替它在别家的数据集里找到同一个 Jane。
内核层动手,不是再加一个扩展
追踪工具历来分两条路:装扩展,或者改浏览器本身。EFF 的反追踪扩展 Privacy Badger 本周刚登陆 Safari,靠算法识别追踪器(见站内报道);苹果这次的改动在后者的层面,Safari 与 WebKit 直接封域,用户不需要装任何东西。
封锁对象是身份解析基础设施,不是用户访问的网站,也不是正常接收邮箱用于验证的服务方。这些第三方只在网页里加入隐形元素用于追踪,本身并不是登录提供方或邮件服务商。Safari 与 WebKit 的做法是直接阻断网页到这类服务器的网络访问,邮箱地址根本发不出去,下游的档案建立与核对也就无从谈起。
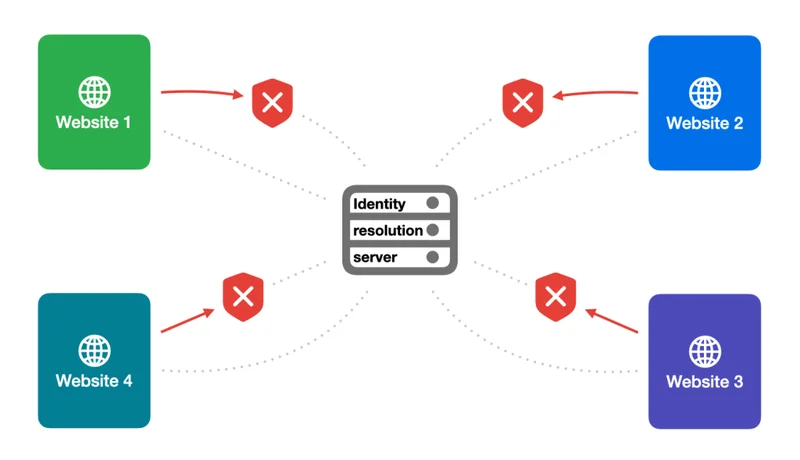
封锁在域名层执行,意味着改造请求结构绕不过去——无论查询怎么组织,指向被封锁域的连接都会失败。iCloud+ 订阅用户另有「隐藏我的邮箱」可用,给每个新网站分配独立随机地址,没有共同元素可比对,追踪者无法关联。
这不是 Safari 第一次反追踪
WebKit 在博客开头回顾了履历:第一版 Safari 就带有 Cookie 防护,存储与缓存分区由 WebKit 首创、比其它主流浏览器早落地十年,设备指纹识别也在持续对抗之列。身份解析封锁是这条时间线上的最新一环,针对的是追踪行业在 Cookie 失效后找到的新抓手。
拦得住吗
从博客披露看,机制目前运作良好,甚至「部分情况过于严格」。据流动日报报道,10 月初有一家广告代理商被苹果整体封禁,被归入可封锁的数据中介商,该公司已向苹果投诉,预计要等 iOS 27.2 推出后才会有解决方案——iOS/iPadOS 27.2 RC 已于 10 月 20 日推送。
WebKit 团队的表态是默认持续阻止隐蔽与跨站追踪,同时保留网站做第一方个性化的能力。Safari 用户这边不需要额外开关,防护随系统升级自动生效。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


