
10 月 16 日,巴黎 Hexacon 攻击性安全大会现场,安全公司 Calif.io 在一台运行 iOS 27.0.1 的 iPhone 18 Pro 上公开演示了「完美越狱」:研究人员重启手机、用常规密码解锁后,直接以 root 用户身份打开了 SSH 会话,终端信息确认系统版本为 iOS 27.0.1。科技媒体 decrypt 于 10 月 17 日报道了这场演示,参会者上传的现场照片与终端截图随之流传。
完美越狱和常规越狱差在哪
越狱指的是突破苹果对 iOS 的签名校验、应用沙盒和受保护启动链等限制,让用户取得系统最高权限,从而安装非 App Store 应用、访问完整文件系统、深度定制系统界面,甚至删除预装软件。
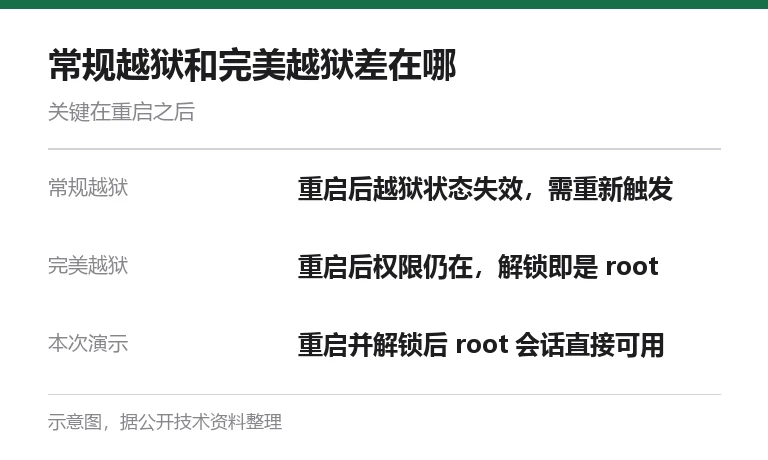
常规越狱在设备重启后会失效,需要重新连接电脑或再次触发漏洞才能恢复权限;完美越狱(untethered jailbreak)指的是越狱状态在设备重启后依然存在。本次演示属于后者——重启、解锁,root 会话直接可用,中间没有任何补救动作。
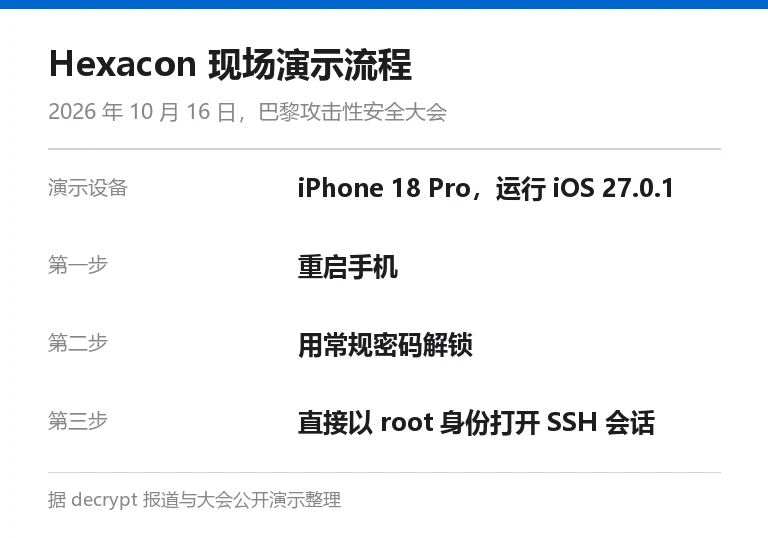
现场演示只做了三步
据 decrypt 报道与现场流传的终端截图,整个演示可以拆成三步:重启那台 iPhone 18 Pro;用常规密码解锁;直接以 root 用户身份打开 SSH 会话。系统版本由终端自行确认,iOS 27.0.1,与苹果当前推送的正式版一致。
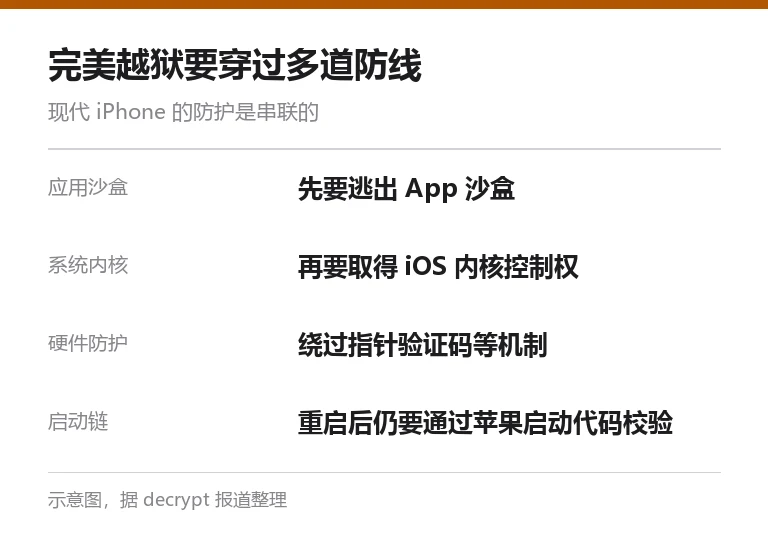
步骤少,不代表难度低。现代 iPhone 的安全设计极为复杂,攻击者通常需要串联多个漏洞:先逃出应用沙盒,再控制内核,还要绕过指针验证码(PAC)等硬件级防护;要在重启后继续保留权限,更必须应对苹果对启动代码的校验。一条链路走通,才轮得到「解锁后即是 root」这种结果。
演示方还带了别的项目
Calif.io 在本次大会期间展示的不止这一项。同场出现的还有 Signal 一键攻击和 iMessage 相关的演示,均属攻击性安全研究的常规议题范围。Hexacon 是巴黎年度硬件与软件安全会议,议题集中在漏洞利用、逆向工程与攻防技术,选择在这里发布越狱演示,面对的是研究者与厂商,而不是普通用户。
工具还没公开,复现无从谈起
需要把演示和可用工具分开看。Calif.io 尚未公布所利用漏洞的名称、技术细节或可下载工具,只表示相关内容「将在适当时候发布」。在那之前,公众无法自行复现这一越狱,网上任何声称「已跟进」的说法都缺乏依据。
这场演示引发的关注集中在两点:一是重启后权限仍在,这在此类公开演示中已属少见;二是现代 iPhone 的防护串联被完整走通,且版本号是当前正式版,不是停留在旧系统的样本。
decrypt 在报道中把重点放在「重启后仍可维持最高权限」上,这也是演示名称里「完美」二字的由来。对安全研究者,一次公开演示的意义在于把攻击路径摆到桌面上,厂商可以据此核查防护缺口;对普通用户,它更像一份提前到来的风险评估——在工具真正流出之前,威胁还停留在研究层面。
接下来看什么
对普通用户,当下的结论很直接:越狱工具没有公开,iOS 27.0.1 的设备该更新更新,该开启的查找与双重认证都开着,不需要为这场演示做任何额外操作。真正值得跟踪的是 Calif.io 后续公布的漏洞细节——涉及的组件、影响的版本区间,以及苹果是否在 iOS 27.0.2 或后续版本中修补相关链路。
越狱本身早已不是新鲜话题,近几年公开成果多集中在特定场景的单点突破,像本站此前报道的 AirCard 修改 Apple Pay 卡面就绕开了越狱限制;而系统层面的威胁态势,可以对照 9 月 Mac 威胁盘点里的入口型攻击一起看。完美越狱若真携工具落地,影响面会远超单点工具,这也是安全社区紧盯 Calif.io 下一步动作的原因。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


你可能也喜欢
- ♥ iOS 27 让老 iPhone 变快:苹果自测 App 启动快 30%、照片快 70%09/16
- ♥ 2026 苹果秋季发布会新品国行价格总表:999 元到 15999 元,发售时间一次看清09/10
- ♥ 六组照片对决之后:iOS 27 的修图 AI 在多数项目里赢过 Photoshop09/25
- ♥ iPhone 18 Pro 系列首日卖出约 32.28 万台:Pro Max 占 55.5%,约为 17 Pro 同期的 130%09/21
- ♥ iOS 27 正式版推送:iPhone 11 起可升,修 100+ 漏洞但国行 AI 仍缺席09/15
- ♥ Apple Creator Studio 更新,iPhone 18 Pro 视频可后期改焦点景深09/30