
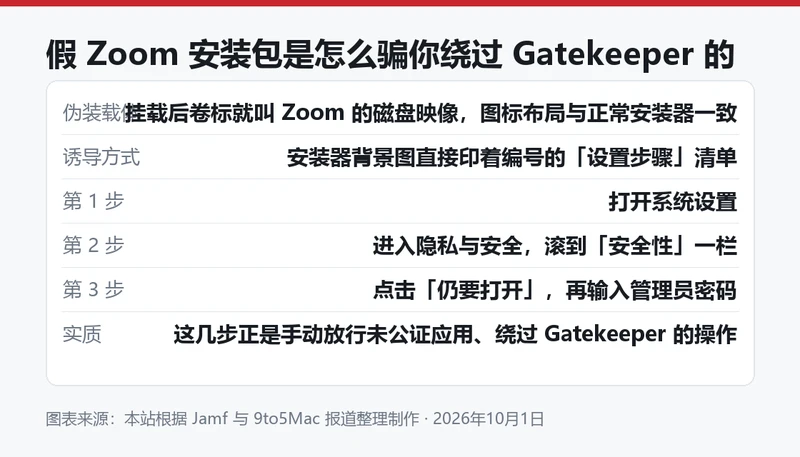
macOS 的 Gatekeeper 机制本来会拦住未公证的应用,装不上去。安全公司 Jamf 最近发现的这个假 Zoom 安装包没有去破解它,换了个思路——把绕过它的操作步骤,直接印在了安装器的背景图上。
它长什么样:卷标就叫 Zoom 的磁盘映像
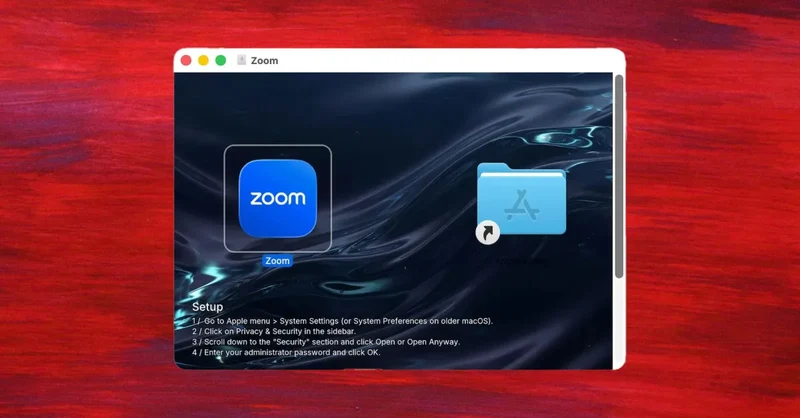
按 Jamf 的描述,这个被命名为 CloudSyncD 的恶意软件以磁盘映像的形式到达,挂载出来的卷标就叫 Zoom。它的布局和任何普通的 Mac 安装器没有区别:左边是应用图标,右边是指向「应用程序」文件夹的替身。
正常情况下,用户尝试安装一个苹果没有公证过的 Mac 应用,macOS 会拒绝打开。系统里确实留了手动放行的口子,但步骤比较琐碎,攻击者通常还得另外想办法说服用户去做。CloudSyncD 的「创新」就在于,把这套说服工作做进了设计里。
用磁盘映像分发 Mac 应用本身是常见做法,很多正规软件至今仍这么发布。麻烦在于,这个环节恰好是系统安全提示最容易出现的地方:应用没有经过公证,系统拦住,用户需要自己去设置里放行。攻击者要做的就是让这个过程看起来像安装流程的一部分,而不是一次安全例外。
关键在背景图:四步教你关掉系统防线
区别就在那张背景图上。它印着一份编号的 Setup 清单,引导用户先打开系统设置,进入「隐私与安全」,向下滚动到「安全性」一栏,点击「仍要打开」,最后输入管理员密码。
这几步正是手动放行未公证应用、绕过 Gatekeeper 的标准操作。把它包装成「安装步骤」,用户在做的时候很难意识到,自己关掉的是一道系统防线。
装上之后会怎样
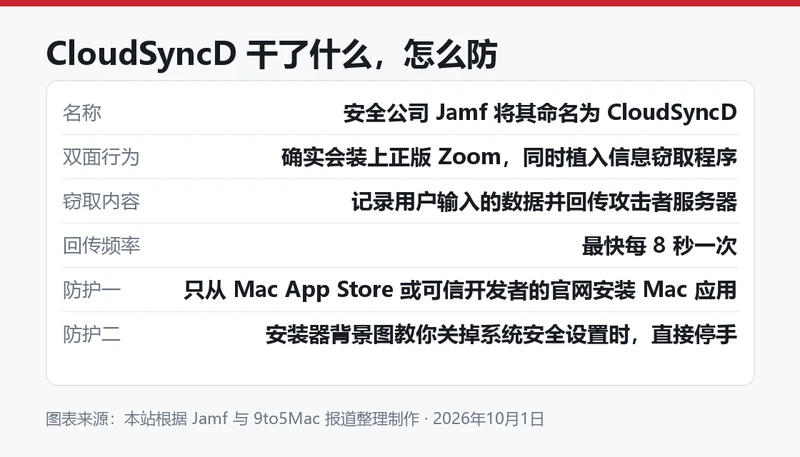
从行为上看,这个安装包确实会装上正版的 Zoom——这大概也是它能骗过很多人的原因。但在装 Zoom 的同时,它还会植入一个信息窃取程序,记录用户输入的数据并回传攻击者的服务器,最快每 8 秒一次。
这种「真装软件、顺手偷数据」的组合,比纯弹窗报错的假安装包更难察觉。站内此前盘点过九月 Mac 上活跃的一批威胁(Mac 威胁盘点与假验证码入口),入口五花八门,共同点是都在诱导用户亲手关掉系统保护。
从攻击成本的角度看,这个案例还有一个值得注意的地方:它没有使用任何漏洞。整个链条依赖的是用户照着说明点了几次按钮,以及输入了一次管理员密码。系统层面的安全机制在这类攻击面前依然有效,只要用户没有主动把门打开。
这也意味着,传统的「装个杀毒软件就安全了」思路,在这类攻击面前效果有限。恶意程序是在用户授权之后才运行的,行为上和一个正常安装的 Zoom 没有明显差别,检测难度自然更高。真正起作用的还是安装之前那一步判断。
怎么防
最有效的办法其实还是老规矩:Mac 应用只从 Mac App Store,或者可信开发者的官方网站下载。当一个安装器的说明在教你进系统设置里关闭安全选项、还要输入管理员密码时,基本可以直接停手。
另一个值得留意的点是,这类攻击越来越依赖「用户自己动手」。站内此前报道过伪造的 iPhone Duo 预订页面偷加密钱包(假预订页与加密钱包风险),思路是一样的:不正面攻击系统,攻的是人。在安装来源这件事上多花十秒确认域名和开发者,比事后排查省事得多。
如果怀疑自己已经装过这个假安装包,比较稳妥的顺序是:先断开网络,再用安全软件做一次全盘扫描,然后把机器上近期改过的账号密码逐个换掉——尤其是浏览器里保存的那些。信息窃取程序的危害在于外传是全自动的,发现得越晚,需要处理的账号就越多。
声明:本文来自苹果迷投稿,不代表苹果家园立场,版权归原作者所有,欢迎分享本文,转载请保留出处!


你可能也喜欢
- ♥ 让 Mac 的 Dock 栏「秒弹」:把自动隐藏延迟改成 0,附查看与还原方法09/18
- ♥ Counterpoint 预测 iPhone Duo 年销量 600 万部:上市即抢占全球折叠屏两成半份额09/30
- ♥ watchOS 27 拿走了双击表冠切换 App:老款 Apple Watch 升级后白丢一个功能,Live Rewind 还用不上09/17
- ♥ 企业发下去的密码工具半年就没人用,Dashlane 想用强制登录补上这个缺口09/20
- ♥ macOS Tahoe 26.4 悄悄堵掉登录钥匙串跨机复制:密码正确也解不开,换 Mac 迁移要重新规划09/14
- ♥ AutoClip for Mac:把长视频自动剪成高光切片与合集,全程本地、模型自选的 AI 视频工具09/14